
อุตสาหกรรม cryptocurrency ในตอนแรก พาดหัว เป็นเงินสดดิจิทัลแบบไม่ระบุตัวตน ในขณะที่ผู้เชี่ยวชาญกระตือรือร้นที่จะชี้ให้เห็นว่านี่ไม่ใช่อย่างนั้น แต่ Bitcoin (BTC) พบความนิยมเริ่มแรกในตลาด Darknet เช่น Silk Road ซึ่งพ่อค้าขายสินค้าผิดกฎหมายตั้งแต่ยาเบา ๆ ไปจนถึงบริการนักฆ่า Silk Road ซึ่งก่อตั้งขึ้นในปี 2554 เติบโตขึ้นในอีก 2 ปีข้างหน้าจนกระทั่งสำนักงานสืบสวนกลางแห่งสหรัฐอเมริกาปิดตัวลงในปี 2556 เจ้าหน้าที่เปิดเผยในภายหลังว่านักสำรวจบล็อคเชนที่ไม่เสียค่าใช้จ่ายได้ช่วยในการสืบสวนของพวกเขา.
บัญชีแยกประเภทธุรกรรมของ Bitcoin เปิดให้บุคคลทั่วไปเข้าดูได้อย่างสมบูรณ์ สิ่งที่ blockchain ขาดคือข้อมูลประจำตัวที่เปิดเผยได้เนื่องจากการทำธุรกรรมทั้งหมดจะดำเนินการระหว่างที่อยู่กระเป๋าเงินซึ่งถือได้ว่าเป็นนามแฝง อย่างไรก็ตามที่อยู่กระเป๋าเงินแต่ละใบจะไม่ซ้ำกันและสามารถเชื่อมโยงกับบุคคลหรือหน่วยงานที่ระบุได้.
การแมปที่อยู่ไปยังเจ้าของสามารถทำได้ง่ายๆเพียงแค่ทำธุรกรรม ผู้ซื้อและผู้ขายอาจเปิดเผยประวัติการทำธุรกรรมทั้งหมดให้กันและกันได้ แม้ว่าพวกเขาอาจไม่รู้ว่าเคยทำธุรกรรมกับใครก่อนหน้านี้ แต่พวกเขาสามารถทราบยอดคงเหลือและจำนวนเงินที่ใช้จ่ายผ่านการตรวจสอบง่ายๆใน blockchain explorer ในทางเทคนิคสิ่งนี้เรียกว่าการเชื่อมโยง: การสร้างห่วงโซ่ธุรกรรมเฉพาะขึ้นมาใหม่นั้นง่ายเพียงใด.
สายการทำธุรกรรมของ Bitcoin นั้นง่ายต่อการเชื่อมโยงในทางทฤษฎี ในทางปฏิบัตินี่ไม่ใช่งานเล็กน้อยเพราะอาจมีความซับซ้อน กำหนด ส่วนใดของธุรกรรม Bitcoin คือการเปลี่ยนแปลงและเป็นเงินจริงที่ใช้ไป.
โซลูชันความเป็นส่วนตัวที่ใช้ Bitcoin
เนื่องจากจุดอ่อนด้านความเป็นส่วนตัวที่ชัดเจนของ Bitcoin และบัญชีแยกประเภทอื่น ๆ จึงมีการพัฒนาโซลูชันการแก้ไขต่างๆในช่วงหลายปีที่ผ่านมา อย่างแรกคือ เสนอ ในช่วงต้นปี 2013 โดย Gregory Maxwell ผู้พัฒนา Bitcoin หลัก ภายหลังได้รับการขนานนามว่า CoinJoin เทคโนโลยีนี้ใช้หลักการที่มีอยู่แล้วของ Bitcoin ว่าธุรกรรมเดียวสามารถมี “เอาต์พุต” และ “อินพุต” จำนวนมากที่ไหลเข้าและออกจากกระเป๋าเงินหลายใบ.
การทำธุรกรรมแต่ละครั้งจะใช้ Bitcoin จำนวนหนึ่งในรูปแบบของปัจจัยการผลิตและเปลี่ยนรูปร่างใหม่เช่นเดียวกับดินเป็นชิ้น ๆ ของผลลัพธ์ที่แตกต่างกัน ด้วย CoinJoin ผู้เข้าร่วมหลายคนเสนอ Bitcoin ให้เป็นธุรกรรมเดียวซึ่งจะเปลี่ยนรูปร่างให้เป็นผลลัพธ์ที่แตกต่างกันซึ่งส่งไปยังกระเป๋าเงินที่ระบุโดยผู้ใช้แต่ละคน.
ผลที่ตามมาคือเครือข่ายของธุรกรรมถูกรบกวน: ผู้ดูภายนอกติดตามกระเป๋าเงิน A ไม่ทราบว่ากระเป๋าเงิน B ที่ Bitcoin ถูกส่งไปที่ใด Wallet B อาจมี Bitcoin ที่ปะติดปะต่อจากกระเป๋าสตางค์หลายสิบใบ จำนวนผู้เข้าร่วมที่เรียกว่าชุดไม่เปิดเผยตัวมีความสำคัญต่อความแข็งแกร่งโดยรวมของการผสม การติดตามกระเป๋าเงินหนึ่งใบจาก 10,000 ใบเป็นเรื่องยากมากขึ้นกว่าหนึ่งใน 10.
ที่เกี่ยวข้อง: เครื่องผสม Cryptocurrency และเหตุใดรัฐบาลอาจต้องการปิดตัวลง
โซลูชันอื่นได้รับจากเครื่องผสม Bitcoin แม้ว่าพวกเขาจะใช้วิธีการที่คล้ายกัน แต่ก็เป็นบริการแบบรวมศูนย์ที่ควบคุม Bitcoin ในระหว่างขั้นตอนการแย่งชิง อย่างไรก็ตามเครื่องผสมเริ่มต้นได้รับการพิสูจน์แล้วว่าเป็นที่นิยมสำหรับผู้ใช้เนื่องจากใช้งานได้ง่ายกว่า CoinJoin แบบเพียร์ทูเพียร์.
ข้อบกพร่องด้านความปลอดภัยของพวกเขาถูกเปิดเผยโดยนักวิจัยในไม่ช้า กระดาษเดือนธันวาคม 2017 โดย Felix Maduakor แสดงให้เห็น กระบวนการฮิวริสติกที่ค่อนข้างง่ายในการกำจัดการทำธุรกรรมของมิกเซอร์ อัลกอริทึมอาศัยปัจจัยต่างๆเช่นเวลาจำนวนธุรกรรม Bitcoin และค่าธรรมเนียมที่เกี่ยวข้องเพื่อกรองกระเป๋าเงินปลายทาง นอกจากนี้บริการหนึ่งยังมีช่องโหว่บนเว็บที่สามารถรั่วไหลข้อมูลธุรกรรมผสมทั้งหมดโดยใช้ประโยชน์จากการเก็บบันทึกภายใน เอกสารฉบับอื่นในปี 2017 ยังสรุปว่าแม้แต่เครื่องผสมอาหารที่ได้รับความนิยมมากที่สุดก็ยังใช้แนวทางปฏิบัติด้านความปลอดภัยที่ไม่ดีซึ่งทำให้ง่ายต่อการติดตามการทำงานของพวกเขา.
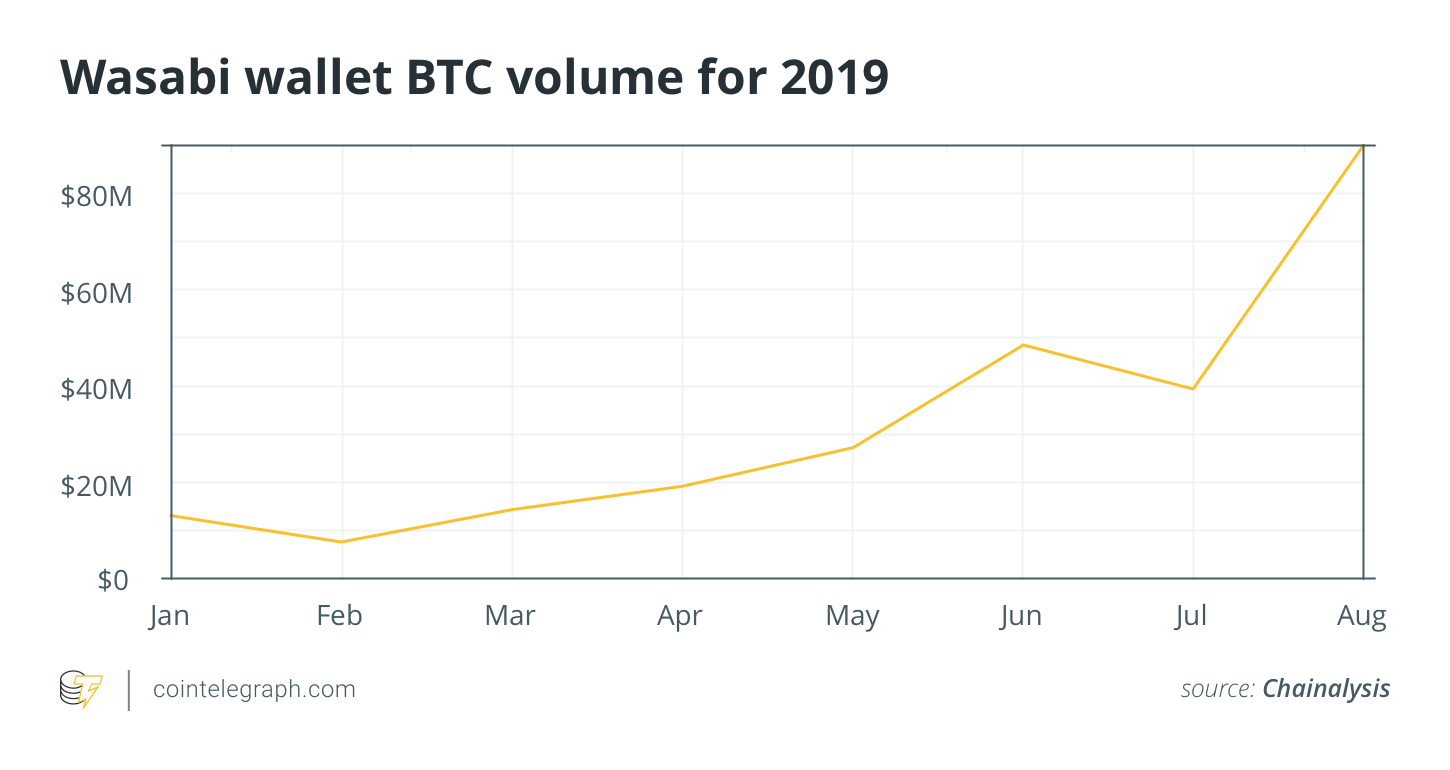
แม้จะมีข้อบกพร่องด้านความปลอดภัยที่สำคัญ แต่เครื่องผสมอาหารก็ยังคงได้รับความนิยมอย่างต่อเนื่องในปี 2018 อย่างไรก็ตามการจับกุมของตำรวจและการปิดโดยสมัครใจกดดันภาคส่วนและอาจช่วยระงับการใช้งานได้ในที่สุด ดังที่ Chainalysis ระบุไว้ในเดือนกรกฎาคม 2019 การสัมมนาทางเว็บ, กระเป๋าเงินแบบ CoinJoin ที่นำเสนอโดย Wasabi และ Samourai ได้รับความนิยมอย่างต่อเนื่องในปี 2019 โดยประมวลผล Bitcoin ไปแล้วกว่า 250 ล้านเหรียญ.
ในฐานะที่เป็นกระบวนการกระจายอำนาจโดยส่วนใหญ่ CoinJoin ไม่ได้อาศัยทักษะด้านความปลอดภัยของตัวดำเนินการมิกเซอร์ดังนั้นจึงเป็นการลบจุดล้มเหลวที่ไม่จำเป็นออกไป อย่างไรก็ตามเรื่องนี้ระบบยังห่างไกลจากความสมบูรณ์แบบ ในเวลาต่อมา Maxwell ได้แยกตัวออกจากการใช้งาน CoinJoin ที่บริสุทธิ์, สังเกต ในการนำเสนอว่า“ หากผู้ใช้ทุกคนใส่และรับเงินจำนวนที่แตกต่างกันออกไปคุณก็สามารถไข CoinJoin ได้อย่างง่ายดาย”
แม้ว่าจะสามารถบรรเทาได้โดยใช้จำนวนผลผลิตคงที่คล้ายกับบิลเงินสด แต่ดูเหมือนว่าจะไม่เพียงพอที่จะป้องกันการติดตาม ในการสนทนากับ Cointelegraph Michael Gronager CEO ของ Chainalysis อธิบายว่า:
“ CoinJoins และเครื่องผสมอาหารทำให้เกิดความแตกแยกระหว่างกองทุนในระดับหนึ่ง อย่างไรก็ตามในหลาย ๆ กรณีลิงก์นี้สามารถสร้างขึ้นใหม่ได้ผ่านงานนิติเวช”
หลักฐานเพิ่มเติมเกี่ยวกับช่องโหว่ของ CoinJoin ได้รับจากการตรวจสอบของ Chainalysis เกี่ยวกับการดำเนินงานของ PlusToken ตามรายงานเดือนธันวาคม 2019 ข้อความที่ตัดตอนมา, บริษัท สามารถติดตาม 45,000 Bitcoin จากทั้งหมด 180,000 ที่รวบรวมโดยโครงการ Ponzi แม้จะมีกลยุทธ์การทำให้งงงวยที่ซับซ้อนซึ่งรวมถึงบริการ CoinJoin ด้วย Nopara73 ผู้พัฒนานามแฝงที่อยู่เบื้องหลังกระเป๋าสตางค์วาซาบิ, ได้รับการปกป้อง เทคโนโลยีในเธรด“ Ask Me Anything” ใน Reddit โดยกล่าวว่า“ ฉันไม่คิดว่าส่วนทางเทคนิคของเรื่องราวนั้นยากที่จะเข้าใจ คำแนะนำ: พวกเขามีเหรียญมากกว่ามูลค่าตลาดทั้งหมดของ Monero”
altcoins ตามความเป็นส่วนตัวเพิ่มขึ้น
เมื่อระบบนิเวศครบกำหนดโครงการหลายสิบโครงการจึงเกิดขึ้นโดยเฉพาะเพื่อให้บริการธุรกรรมส่วนตัวแก่ผู้ใช้ ภูมิทัศน์ในปัจจุบันแบ่งออกเป็นเหรียญหลัก ๆ หลายตระกูลตามโปรโตคอลที่แตกต่างกัน.
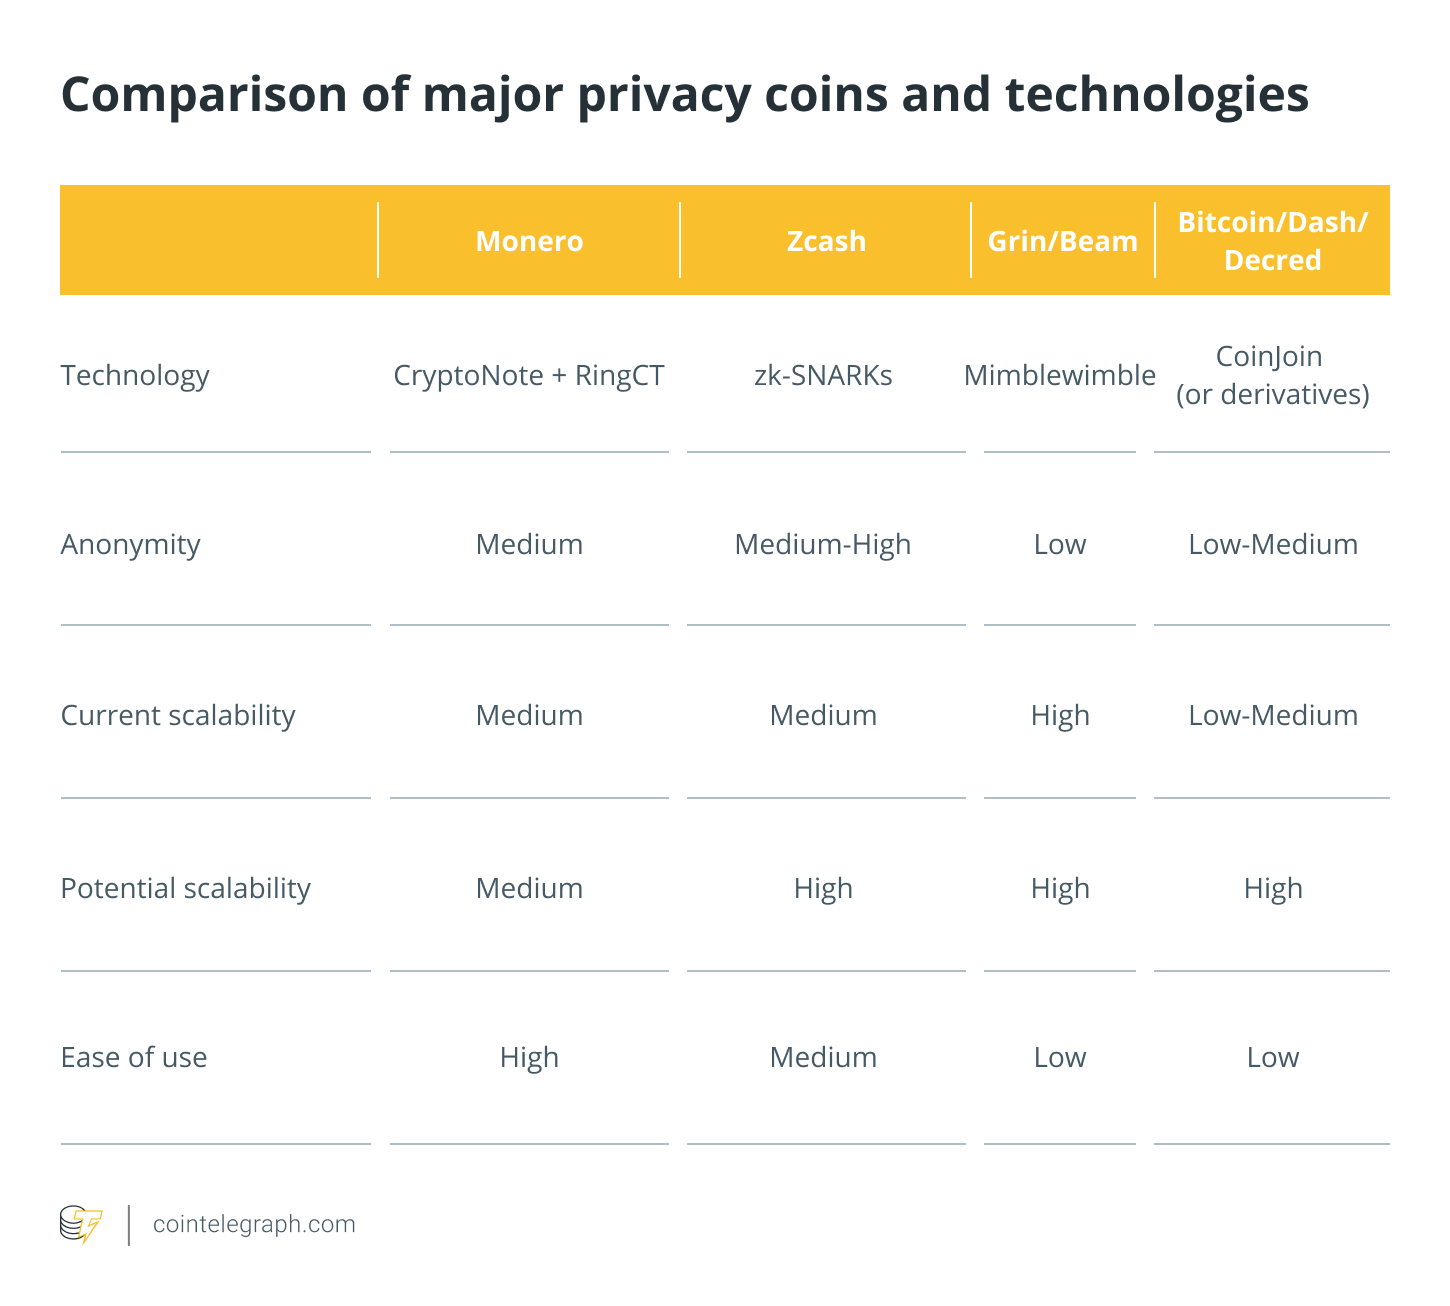
ปัจจุบัน Monero (XMR) เป็นเหรียญความเป็นส่วนตัวที่ใหญ่ที่สุดตามมูลค่าหลักทรัพย์ตามราคาตลาดและเป็นหนึ่งในเหรียญแรก ๆ แนะนำ ที่ตลาด. ใช้โปรโตคอล CryptoNote ซึ่งบุกเบิกโดย Bytecoin (BCN) ในปี 2014 และเพิ่มขึ้นเรื่อย ๆ โดย RingCT ซึ่งเป็นระบบที่รวมลายเซ็นของแหวนและการเข้ารหัสธุรกรรมที่เป็นความลับ.
Monero พยายามซ่อนทุกส่วนของธุรกรรม: ผู้ส่งผู้รับและจำนวนเงิน.
ผู้ส่งถูกซ่อนไว้ผ่านลายเซ็นของแหวน เมื่อสร้างธุรกรรม Monero จะรวมเอาต์พุตที่แท้จริงของผู้ส่งกับเอาต์พุตกึ่งสุ่มอื่น ๆ ที่เลือกจากบล็อกก่อนหน้า สิ่งนี้สร้างเอฟเฟกต์คล้ายกับ CoinJoin โดยให้ความน่าเชื่อถือแก่ผู้ใช้เนื่องจากบุคคลภายนอกไม่สามารถเลือกเหรียญจริงได้หากไม่มีข้อมูลเพิ่มเติม.
เทคโนโลยีที่เรียกว่าธุรกรรมที่เป็นความลับช่วยปรับปรุงเรื่องนี้ให้ดียิ่งขึ้นโดยการซ่อนจำนวนเหรียญสำหรับแต่ละเอาต์พุต ที่อยู่ Stealth ซึ่งเป็นส่วนหนึ่งของโปรโตคอล CryptoNote ดั้งเดิมซ่อนผู้รับโดยการสร้างที่อยู่กระเป๋าสตางค์แบบใช้ครั้งเดียวสำหรับแต่ละธุรกรรม.
คู่แข่งที่ใกล้เคียงที่สุดของ Monero คือ Zcash (ZEC) ซึ่งใช้การเข้ารหัสแบบไม่มีความรู้เพื่อซ่อนธุรกรรม ในระดับสูงการพิสูจน์แบบไม่มีความรู้ช่วยให้ “ผู้หยั่งรู้” ซึ่งเป็นผู้ใช้ที่ส่งเงิน – สามารถแสดงให้เห็นโดยสรุปกับ “ผู้ตรวจสอบ” หรือโหนดบล็อกเชนได้ว่าพวกเขารู้ค่าที่แน่นอนโดยไม่ต้องเปิดเผยจำนวนจริง ใช้ในบล็อกเชนที่เน้นความเป็นส่วนตัวซึ่งช่วยให้รายละเอียดของธุรกรรมได้รับการเข้ารหัสอย่างสมบูรณ์และใช้การพิสูจน์ความรู้ที่เป็นศูนย์เพื่อรับประกันว่าถูกต้อง มีการพิสูจน์ความรู้ที่เป็นศูนย์หลายรูปแบบ Zcash ที่ใช้อยู่ในปัจจุบันเรียกว่า zk-SNARKs.
การเพิ่มที่สำคัญล่าสุดสำหรับเหรียญความเป็นส่วนตัวคือ ล้อเลียน มาตรการ. การดำเนินการในโครงการต่างๆเช่น Grin and Beam นั้น Mimblewimble จะใช้ CoinJoin และธุรกรรมที่เป็นความลับเป็นหลักเพื่อรับรองความเป็นส่วนตัว อย่างไรก็ตามสถาปัตยกรรมบล็อกเชนแตกต่างจากเหรียญอื่น ๆ อย่างมีนัยสำคัญ.
ตัวอย่างเช่น Mimblewimble blockchains ไม่มีที่อยู่ถาวร การเข้ารหัสลับจะถูกแลกเปลี่ยนในกระบวนการสองขั้นตอนแทน: ผู้ส่งส่งข้อมูลธุรกรรมที่กรอกบางส่วนผ่านวิธีการภายนอกเช่นอีเมลจากนั้นผู้รับจะต้องเพิ่มข้อมูลของตนเองก่อนที่จะส่งไฟล์ธุรกรรมที่เสร็จสมบูรณ์อีกครั้ง.
โครงการอื่น ๆ อีกมากมายใช้ CoinJoin ที่แตกต่างกันสำหรับคุณสมบัติความเป็นส่วนตัวของพวกเขา Dash’s PrivateSend ผสมเหรียญผ่านหลายขั้นตอนของ CoinJoin ในขณะที่โหมดความเป็นส่วนตัวของ Decred (DCR) ใช้ CoinShuffle ++ การปรับปรุงและปรับปรุง การนำไปใช้งาน ของโปรโตคอลเดิม แม้ว่าจะมีการถกเถียงกันอย่างขมขื่นระหว่างค่ายฝ่ายตรงข้าม แต่แต่ละโปรโตคอลก็มีข้อดีและข้อเสียของตัวเอง.
ราคาของการไม่เปิดเผยตัวตน
โปรโตคอลความเป็นส่วนตัวโดยทั่วไปประสบปัญหาด้านประสิทธิภาพและความสามารถในการปรับขนาด ชั้นความลับเพิ่มเติมมักมีต้นทุนที่วัดผลได้มากในแง่ของขนาดธุรกรรมความเร็วในการดำเนินการและประสิทธิภาพการประมวลผล.
การทำธุรกรรมของ Monero นั้นหนักกว่าการทำธุรกรรมบนเครือข่าย Bitcoin หลายเท่า แม้ว่าการเปิดตัวการพิสูจน์ช่วง “bulletproofs” จะเป็นวิธีการแก้ไขที่สำคัญสำหรับปัญหานี้ แต่ธุรกรรมของ Monero มีแนวโน้มที่จะ หนักกว่า 1,500 ไบต์ในขณะที่ธุรกรรม Bitcoin แบบธรรมดา เป็นไปได้ ต่ำถึง 280 ไบต์.
สิ่งนี้ก่อให้เกิดปัญหาสำคัญสำหรับความสามารถในการปรับขนาดได้ แม้ว่า Monero จะมีขนาดบล็อกแบบไดนามิกหลีกเลี่ยงปัญหาคอขวดที่แท้จริง แต่ blockchain ทั้งหมดก็ยังเติบโตได้เร็วกว่าอย่างมีนัยสำคัญ ในที่สุดมันจะกลายเป็นไปไม่ได้ที่จะรักษาโหนด Monero บนคอมพิวเตอร์ธรรมดาซึ่งเป็นชุมชน เห็น เป็นลักษณะสำคัญของการกระจายอำนาจ.
Zcash เป็นบล็อกเชนแบบผสมที่มีธุรกรรมทั้งแบบโปร่งใสและแบบ “ป้องกัน” ธุรกรรมส่วนตัวประสบปัญหาขนาดใกล้เคียงกับ Monero, การชั่งน้ำหนัก โดยเฉลี่ย 2,000 ไบต์.
ก่อนที่จะมีการแนะนำ Sapling ให้ส่งเงินแบบส่วนตัวด้วย จำเป็น RAM ที่พร้อมใช้งานประมาณ 4 GB ซึ่งทำให้ธุรกรรมที่มีการป้องกันไม่สามารถใช้งานได้จริง.
มีปัญหาที่คล้ายกันสำหรับเหรียญที่ใช้ Mimblewimble ธุรกรรมดิบมีมากกว่า 5,000 ไบต์เนื่องจากมีการพิสูจน์ระยะยาว ประโยชน์หลักในการปรับขนาดสำหรับเหรียญที่ใช้ Mimblewimble คือความสามารถในการ “ตัด” บล็อกเชน: ลบข้อมูลธุรกรรมที่ผ่านมาโดยไม่ส่งผลกระทบต่อความถูกต้อง ยิ้ม โดยประมาณ ลดลงประมาณ 98% สำหรับกรณีตัวอย่างที่มีธุรกรรม 10 ล้านรายการจากประมาณ 130 GB เหลือเพียง 2 GB นั่นน้อยกว่าครึ่งหนึ่งของขนาดบล็อกเชนของ Bitcoin เมื่อมีจำนวนธุรกรรมเท่ากันในเดือนธันวาคม 2555, ตาม ข้อมูลจาก Blockchain.com.
ความสามารถในการตัดบล็อคเชนเป็นปัจจัยหลักสำหรับนักวิจัยบางคน ในขณะที่ Monero ถูกพิจารณาว่าไม่สามารถปรับขนาดได้ด้วยการตัดแต่งกิ่งทีม การเผยแพร่ การใช้งานที่ จำกัด เมื่อต้นปี 2019 นักวิจารณ์ อธิบาย มันเป็น “เหมือนการตัดทอนมากกว่าการตัด” เนื่องจากล้มเหลวในการลบธุรกรรมทั้งหมด นักพัฒนา Monero อธิบาย ใน Twitter ว่าการลบเอาต์พุตเป็นไปไม่ได้ด้วยเทคโนโลยีปัจจุบันกล่าวเสริมว่า“ การใช้งานของเราจะตัดข้อมูลธุรกรรมบางอย่างออกไปอย่างแน่นอน”
Zcash ก็ไม่สามารถตัดข้อมูลได้เช่นกัน แต่ทีมงานของ Electric Coin Company ซึ่งเป็น บริษัท ที่อยู่เบื้องหลัง Zcash เลือกที่จะใช้ประโยชน์จากการพิสูจน์ความรู้ที่ไม่มีความรู้เพิ่มเติมเพื่อแนะนำแนวคิดในการปรับขนาดที่คล้ายคลึงกัน เทคนิค Halo ที่นำเสนอ จะใช้ ระบบ“ พิสูจน์หลักฐาน” ที่จะยืนยันความถูกต้องของสถานะในอดีตของบล็อกเชน สิ่งนี้จะอนุญาตให้โหนดเก็บข้อมูลเฉพาะธุรกรรมล่าสุดพร้อมกับหลักฐานความถูกต้องสำหรับทุกสิ่งที่เกิดขึ้นก่อนหน้านี้.
การประนีประนอมกับความเป็นส่วนตัว
ปัญหาการปฏิบัติจริงการกระจายอำนาจและการไม่เปิดเผยตัวตนมักก่อให้เกิดปัญหาสามประการสำหรับเทคโนโลยีความเป็นส่วนตัวใด ๆ แม้ว่า Monero จะทำคะแนนได้ดีในด้านการปฏิบัติจริงและการกระจายอำนาจ แต่ในอดีตการไม่เปิดเผยตัวตนของมันก็ถูกนำมาเป็นประเด็น.
Fireice_uk ผู้สนับสนุน Monero นามแฝงและผู้พัฒนาซอฟต์แวร์ xmr-stak miner, ระบุ จุดอ่อนหลายประการในแนวทางลายเซ็นของวงแหวนโดยสังเกตว่าการปั่นป่วนทำให้เกิดแหล่งที่มาที่แท้จริงของเงินโดยการสร้างธุรกรรมแบบวนซ้ำ พวกเขาด้วย แสดงให้เห็น วิธีทำลายลายเซ็นแหวนปกติโดยอาศัยการรั่วไหลของข้อมูลเมตา: เวลาในการสร้างธุรกรรมสามารถเปรียบเทียบกับบันทึกของผู้ให้บริการอินเทอร์เน็ตเพื่อระบุผลลัพธ์ที่แท้จริง.
สมาชิกชุมชน Monero ชั้นนำตอบสนองต่อ Reddit, รับทราบ ความกังวลเหล่านี้บางส่วนในขณะที่มองข้ามความเกี่ยวข้องของพวกเขา เมื่อ Cointelegraph ถามว่าทีมดำเนินการตามข้อกังวลเหล่านี้หรือไม่ fireice_uk กล่าวว่าความพยายามไม่เพียงพอ:
“ ในปีที่ผ่านมาปริมาณการวิจัยเกี่ยวกับการรั่วไหลของข้อมูลเมตาเพิ่มขึ้นและพวกเขาแก้ไขเฉพาะผลไม้แขวนที่ต่ำที่สุดเท่านั้น สถานะของเหตุการณ์ในปัจจุบันทำให้ฉันไม่แน่ใจว่าตระกูลเหรียญที่ใช้ลายเซ็นแหวนทั้งหมดสามารถทำงานได้หรือไม่และฉันกำลังบอกว่าในฐานะนักพัฒนาของหนึ่งในนั้น”
Sarang Noether สมาชิกนามแฝงของ Monero Research Lab ตอบสนองต่อคำวิจารณ์นี้ในการสนทนากับ Cointelegraph ในขณะที่สังเกตว่านี่เป็น “ปัญหาที่ละเอียดอ่อน” ซึ่งขึ้นอยู่กับรูปแบบภัยคุกคามโดยนัย – ผู้ที่ต้องการปกปิดการทำธุรกรรม – พวกเขากล่าวเสริม:
“ มีข้อมูลเมตาระดับเครือข่ายลอยอยู่รอบ ๆ ซึ่งอาจส่งผลกระทบต่อผู้ใช้บางรายหรือไม่ก็ได้ขึ้นอยู่กับรูปแบบภัยคุกคามของพวกเขาและเป็นเรื่องยากที่จะลด มีข้อมูลเมตาบนเครือข่ายที่ลอยอยู่รอบ ๆ รวมถึงสิ่งต่างๆเช่นเวลาโครงสร้างอินพุต / เอาต์พุตข้อมูลธุรกรรมที่ไม่ได้มาตรฐานเป็นต้นการลดข้อมูลเมตาที่หาประโยชน์ได้นั้นมีความสำคัญ แต่การกำจัดมันทั้งหมดเป็นไปไม่ได้”
Noether ตั้งข้อสังเกตว่าเป็นเรื่องของการวิจัยอย่างต่อเนื่องในขณะเดียวกันก็เปิดเผยว่ามีวิธีการที่เหมาะสมและไม่เหมาะสมในการดำเนินการ:“ เช่นเดียวกับการเลือกปัจจัยล่อที่ไม่ดีอาจนำไปสู่การวิเคราะห์พฤติกรรมเกี่ยวกับสิ่งที่มีแนวโน้มที่จะเป็นผู้ลงนามที่แท้จริง การปั่นป่วน ‘ไม่ดี’ อาจนำไปสู่การวิเคราะห์พฤติกรรมที่พยายามระบุกระบวนการนี้ ”
แม้ว่าการเข้ารหัสที่เปิดใช้งานการทำธุรกรรมที่มีการป้องกัน Zcash มักจะ อธิบาย โดยพื้นฐานแล้วดีกว่า Monero’s การครอบงำของที่อยู่แบบโปร่งใสทำให้เกิดข้อ จำกัด ที่ชัดเจน นักวิจัยจากมหาวิทยาลัยคอลเลจลอนดอนซึ่งปัจจุบันรู้จักกันอย่างเป็นทางการในชื่อ UCL สามารถทำได้ ยกเลิกการเปิดเผยตัวตน การโอนหลายครั้งโดยจัดการขั้นตอนการแปลงระหว่างเหรียญที่มีการป้องกันและไม่มีการป้องกัน เมื่อถูกถามว่า Zcash เห็นคุณค่าในการเพิ่มจำนวนธุรกรรมที่มีการป้องกันหรือไม่และด้วยเหตุนี้จึงเป็นการตั้งค่าการไม่เปิดเผยตัวตน Josh Swihart รองประธานฝ่ายการตลาดของ Electric Coin Company กล่าวกับ Cointelegraph:
“ ชุดการไม่เปิดเผยตัวตนขนาดใหญ่มีความสำคัญและเราไม่เชื่อว่าจะมีจุดที่ให้ผลตอบแทนลดน้อยลง เราแบ่งปันโลกกับผู้คนหลายพันล้านคนแต่ละคนขับเคลื่อนธุรกรรมหลายสิบรายการต่อเดือนและธุรกิจและสถาบันหลายร้อยล้านแห่งผลักดันให้เกิดทวีคูณมากขึ้น ชุดการไม่เปิดเผยตัวตนควรมีขนาดใหญ่พอที่จะปกป้องบุคคล บริษัท และสถาบันเหล่านั้นได้อย่างปลอดภัยในแต่ละธุรกรรม”
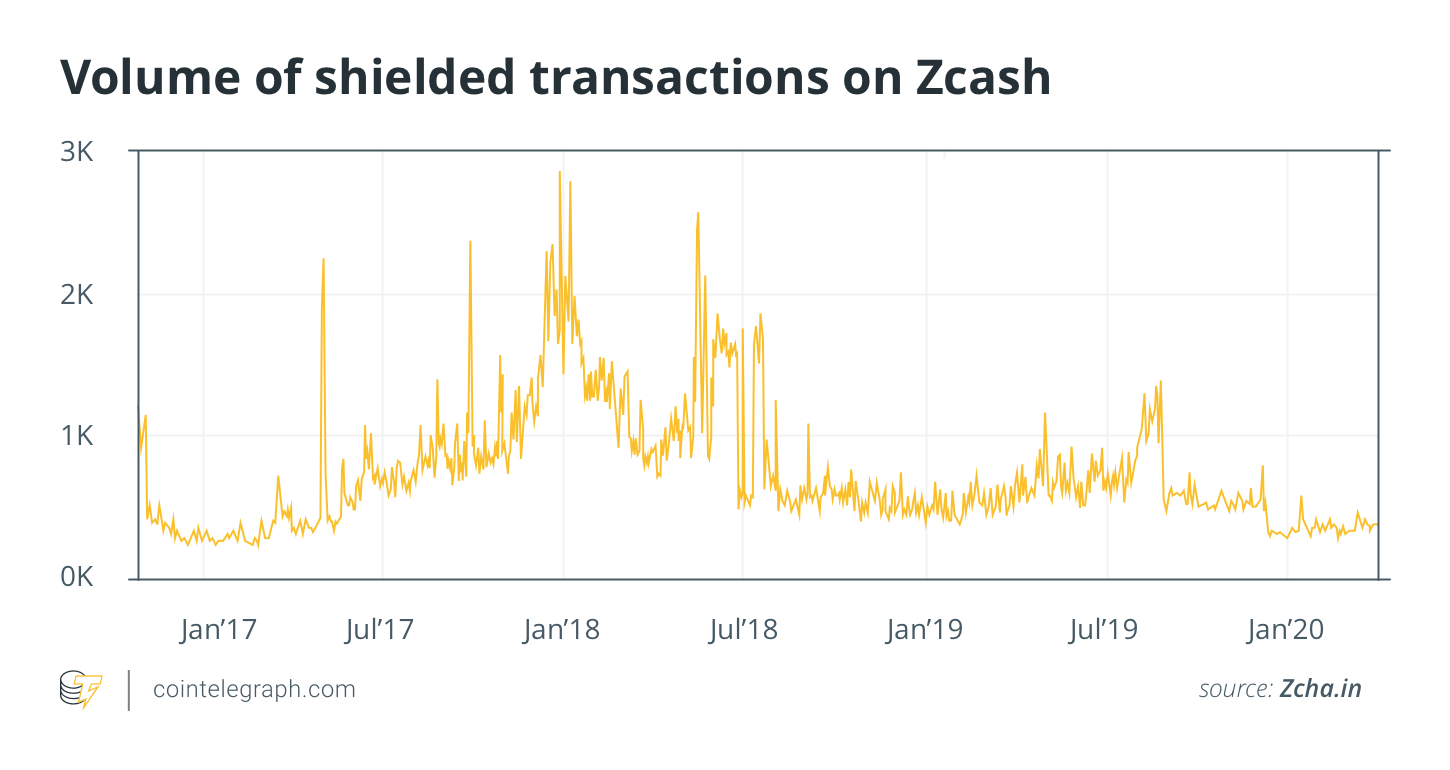
Swihart ด้วย ชี้ให้เห็น จำนวนธุรกรรมที่มีการป้องกันอย่างเต็มที่เพิ่มขึ้นเมื่อเวลาผ่านไปซึ่งจะเพิ่มชุดการไม่เปิดเผยตัวตน อย่างไรก็ตามข้อมูลแสดงให้เห็นว่าอัตราส่วนของปริมาณธุรกรรมที่มีการป้องกันต่อความโปร่งใสนั้นมีความผันผวนระหว่าง 10% ถึง 20% สำหรับประวัติส่วนใหญ่ของ Zcash โดยมีการเติบโตเพียงเล็กน้อย:
การรวมศูนย์ยังเป็นข้อกังวลหลักสำหรับ Zcash เนื่องจาก zk-SNARKs ต้องการ “การตั้งค่าที่เชื่อถือได้” เพื่อให้ทำงานได้อย่างถูกต้อง: พารามิเตอร์เฉพาะที่กำหนดโดยนักพัฒนา การประนีประนอมด้านความปลอดภัยหรือความไว้วางใจใด ๆ ระหว่างเหตุการณ์แต่ละรุ่นจะเป็นหายนะเนื่องจากผู้โจมตีจะสามารถสร้างเหรียญใหม่ที่แทบจะตรวจไม่พบ อย่างไรก็ตามการนำเทคโนโลยีที่ใช้ Halo มาใช้จะช่วยลดความจำเป็นในการตั้งค่าที่เชื่อถือได้.
fireice_uk เน้นย้ำถึงความสำคัญของชุดการไม่เปิดเผยตัวตนโดยกล่าวถึงความสำคัญว่า“ มันเป็นสิ่งสำคัญในชีวิตหรือความตาย เป็นไปไม่ได้เลยที่จะซ่อนตัวอยู่ในฝูง 1 ทุกสิ่งที่สามารถทำได้เพื่อลดฝูงชนจะส่งผลกระทบต่อความเป็นส่วนตัว” พวกเขากล่าวเสริมว่า“ เราสามารถเห็นสิ่งนั้นได้เป็นอย่างดีกับการแบ่ง Mimblewimble” ซึ่งอ้างถึงการพัฒนาโดย Ivan Bogatyy นักวิจัยจาก Dragonfly Capital – ผู้ ไม่เปิดเผยตัวตน มากถึง 96% ของธุรกรรม Grin แบบเรียลไทม์.
นักพัฒนาของ Grin ตอบสนองโดยการมองข้ามความสำคัญของการพัฒนาครั้งนี้ อย่างไรก็ตามพวกเขายอมรับว่า“ ความเป็นส่วนตัวของ Grin นั้นยังห่างไกลจากความสมบูรณ์แบบ” โดยสังเกตว่า“ ความสามารถในการเชื่อมโยงธุรกรรมเป็นข้อ จำกัด ที่เราต้องการลดลง”
มีผู้นำที่ชัดเจน?
แม้ว่าแต่ละระบบจะมีจุดแข็งและจุดอ่อนของตัวเอง แต่ในที่สุดผู้ใช้แต่ละคนก็ต้องใช้เครื่องมือที่มีอยู่ให้เกิดประโยชน์สูงสุด แม้แต่ Zcash ซึ่งเป็นระบบป้องกันการเชื่อมโยงที่ยืดหยุ่นที่สุดก็ยังสามารถนำไปใช้ในทางที่ผิดได้ผ่านการเปลี่ยนที่อยู่อย่างไม่ระมัดระวังระหว่างที่อยู่โปร่งใสและที่อยู่ที่มีการป้องกัน Monero ในแง่นี้ค่อนข้างใช้งานง่ายกว่า ตามที่ Chainalysis รายงานในการสัมมนาทางเว็บมันเป็นเหรียญความเป็นส่วนตัวที่ต้องการในตลาด Darknet.
กระนั้น Bitcoin ยังคงเป็นวิธีการชำระเงินที่ได้รับความนิยมมากที่สุด นอกจากนี้ผู้ใช้มักจะไม่ให้ความสำคัญกับความเป็นส่วนตัวโดยเงินส่วนใหญ่ไปยังตลาด Darknet ที่ส่งโดยตรงจากการแลกเปลี่ยนแบบรวมศูนย์.
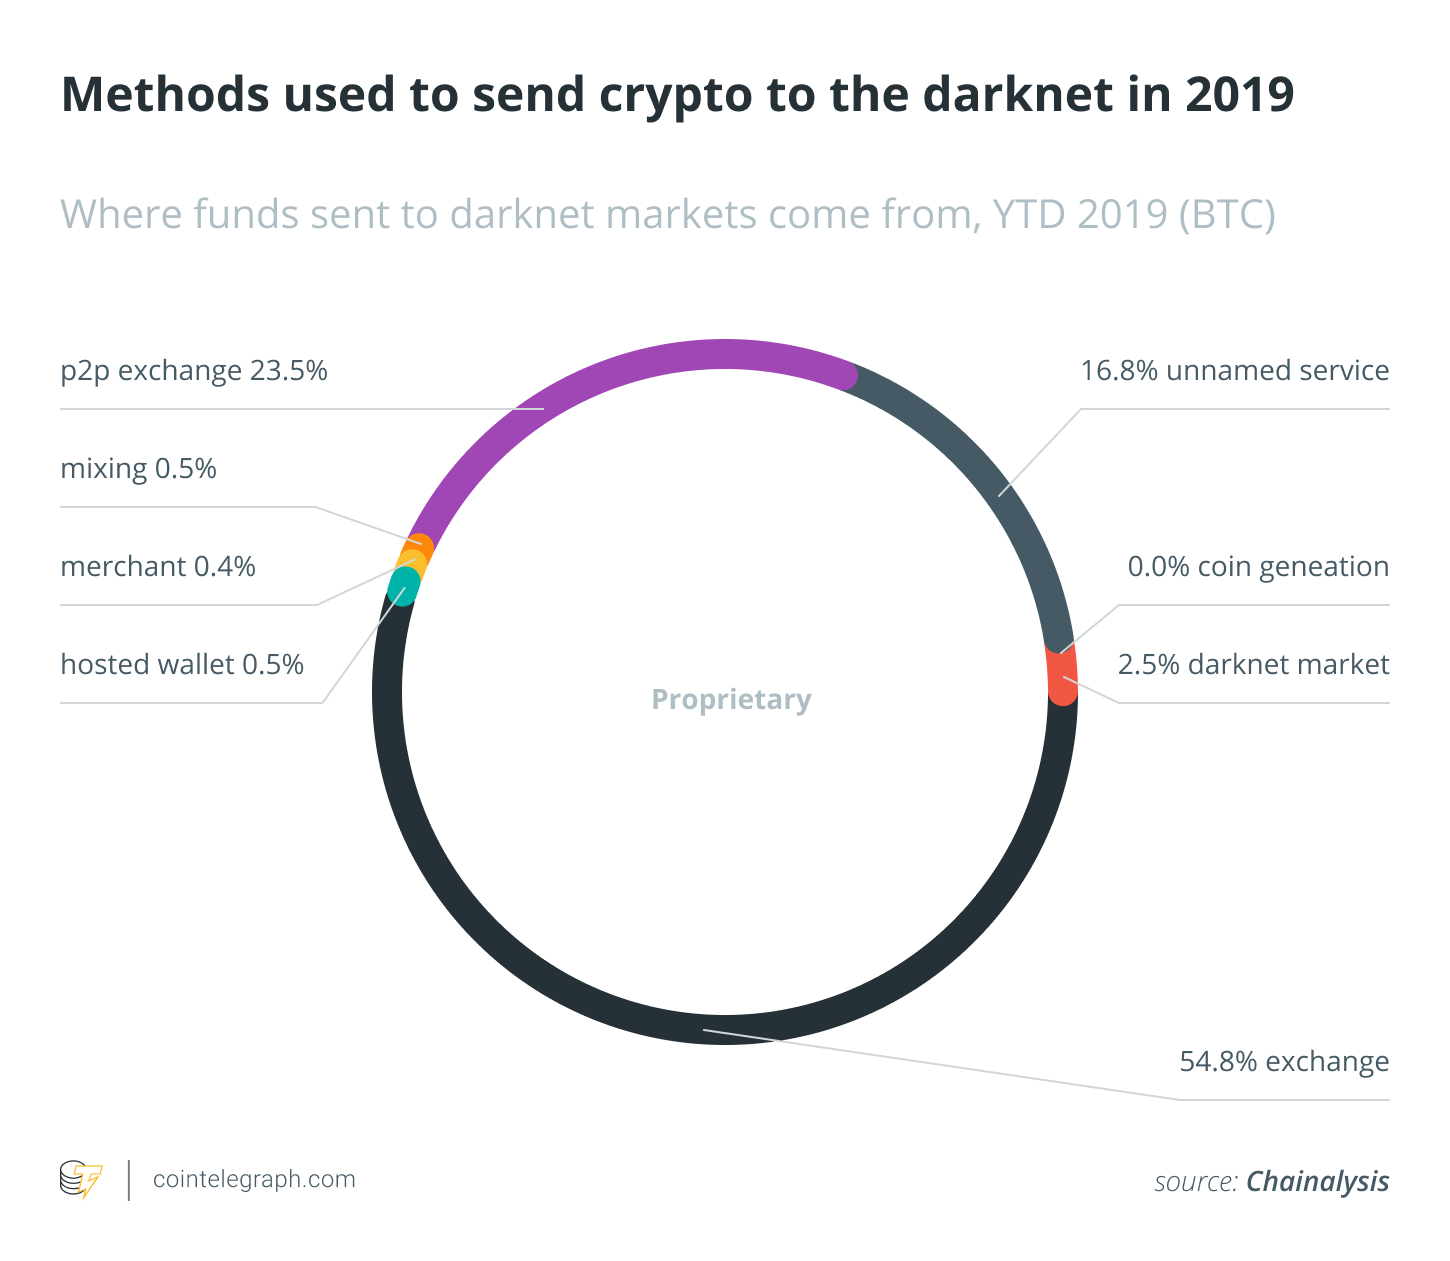
เทคโนโลยีเพิ่มความเป็นส่วนตัวดูเหมือนจะไม่น่าสนใจสำหรับผู้ใช้ในตลาด Darknet ซึ่งเป็นกลุ่มที่เนื้อหาต้องการมากที่สุด จนกว่าเหรียญความเป็นส่วนตัวจะถูกนำไปใช้อย่างกว้างขวางในสภาพแวดล้อมที่มีเดิมพันสูงเช่นนี้การถกเถียงเรื่องการไม่เปิดเผยตัวตนของพวกเขาจะยังคงอยู่ในเชิงทฤษฎี.
ไม่ใช่คดีอาญาเพื่อความเป็นส่วนตัว
สิ่งสำคัญคือต้องทราบว่าความเป็นส่วนตัวไม่ควรเกี่ยวข้องกับการใช้งานที่ผิดกฎหมายอย่างเคร่งครัด Chainalysis เน้นว่าเงินเพียงเล็กน้อยกว่า 10% ที่ส่งไปยังเครื่องผสมมาจากกิจกรรมทางอาญา.
สามารถคาดหวังสัดส่วนที่ใกล้เคียงกันได้ในการใช้เหรียญเพื่อความเป็นส่วนตัว แม้ว่าหน่วยงานกำกับดูแลจะตรวจสอบอาชญากรรมที่เปิดใช้สกุลเงินดิจิทัลมากขึ้น แต่การรักษาความเป็นส่วนตัวบางส่วนเพื่อการใช้งานที่ถูกต้องตามกฎหมายนั้นเป็นสิ่งสำคัญ
“ การไม่เปิดเผยตัวตนโดยสมบูรณ์จะเปิดประตูสู่กิจกรรมที่ผิดกฎหมายซึ่งตามนิยามแล้วไม่สามารถตรวจสอบได้ นั่นไม่ใช่โลกที่คุณอยากอยู่ในทางกลับกันความโปร่งใสที่สมบูรณ์หมายถึงไม่มีความเป็นส่วนตัวเลย นั่นไม่ใช่โลกที่คุณอยากอยู่ด้วยเราเชื่อว่าตลาดเป็นผู้ตัดสินใจและปัจจุบันเหรียญที่ไม่เป็นส่วนตัวก็มีโมเมนตัมมากที่สุด”
การพูดในนามของ บริษัท จุดยืนของ Swihart เกี่ยวกับความเป็นส่วนตัวในการทำธุรกรรมได้ก้าวไปไกลกว่านั้น Electric Coin Company เชื่อว่าความสามารถของบุคคลในการทำธุรกรรมกับผู้อื่นเป็นสิทธิขั้นพื้นฐานในขณะที่“ ธุรกิจมีสิทธิ์ที่จะทำธุรกรรมอย่างปลอดภัยโดยไม่เปิดเผยข้อมูลให้กับคู่แข่งหรือผู้อื่นที่อาจต้องการให้เกิดอันตราย”
ตอบคำถามว่าการอำนวยความสะดวกในการใช้อาชญากรเป็นการประนีประนอมเพื่อความเป็นส่วนตัวที่ยอมรับได้หรือไม่ Swihart กล่าวเสริมว่า“ ข้อโต้แย้งในการประนีประนอมนั้นเป็นปลาชนิดหนึ่ง คนที่มีเจตนาไม่ดีจะใช้เครื่องมืออะไรก็ได้ในการทำสิ่งผิดกฎหมาย ทุกวันนี้ส่วนใหญ่เกี่ยวข้องกับเงินดอลลาร์สหรัฐ”