
Các công ty tiền điện tử thường tìm ra cách khó để tin tặc biết hệ thống bảo mật của họ tốt hơn họ. Vì các vụ hack trong thế giới tiền điện tử có thể và thường xuyên dẫn đến việc đánh cắp các mã thông báo trị giá hàng trăm triệu đô la, nên số phận tương lai của một công ty thường có thể phụ thuộc vào các biện pháp bảo mật của nó. Trong một nỗ lực để đánh bại các cửa sập, các công ty cung cấp tiền thưởng cho lỗi.
Các khoản tiền thưởng này về cơ bản là các cuộc thi trong đó các tin tặc được khuyến khích cố gắng xâm nhập phần mềm. Sau đó, các tin tặc sẽ gửi một báo cáo lỗ hổng cho các công ty tương ứng để họ có thể vá lỗi trước khi chúng bị khai thác. Như một phần thưởng, những tin tặc thành công được trả một khoản tiền thưởng.
Hầu hết các công ty cung cấp tiền thưởng trên quy mô đáng kinh ngạc, với mức giá thưởng tương ứng với mức độ nghiêm trọng của lỗi. Tiền thưởng bắt đầu từ khoảng $ 50 đến $ 100 cho các bản sửa lỗi cấp thấp và thường được giới hạn ở mức khoảng $ 10.000 cho các lỗi nghiêm trọng. Trong một số trường hợp hiếm hoi, tin tặc đã được thưởng nhiều hơn.
Katie Moussouris, người sáng lập và Giám đốc điều hành của Luta Security, người đã tung ra phần thưởng lỗi đầu tiên của cả Microsoft và Lầu Năm Góc, đã giải thích với Cointelegraph về cách sử dụng các chương trình phần thưởng lỗi:
“Tiền thưởng lỗi hữu ích và hiệu quả nhất như một phần bổ sung cho các hoạt động bảo mật chủ động tập trung vào việc ngăn chặn và phát hiện các lỗ hổng bên trong các tổ chức trước tiên. Khi các tổ chức đã thiết lập các phương pháp bảo mật tốt, tiền thưởng lỗi có thể giúp xác định các lỗi bảo mật mà tổ chức đã bỏ sót. Chỉ riêng tiền thưởng lỗi là không đủ. “
Hầu hết các công ty phát triển phần mềm đều có tiền thưởng lỗi. Trong thế giới tiền điện tử, nhu cầu về các chương trình như vậy đều quan trọng như nhau, bất kể quy mô công ty. Theo một báo cáo do HackerOne thực hiện, các công ty đã trả 878.000 đô la tiền thưởng lỗi vào năm 2018. Guido Vranken, một nhà nghiên cứu người Hà Lan, người nhận khoản thanh toán 120.000 đô la từ EOS sau khi phát hiện ra 12 lỗi trong vòng bảy ngày, nói với Cointelegraph rằng cổ phần rất cao đối với các công ty tiền điện tử:
“Đối với một loại tiền kỹ thuật số toàn cầu, có rất nhiều thứ đang bị đe dọa so với nhiều dự án hoặc trang web khác. Trộm cắp tài sản là ví dụ hữu hình nhất, nhưng do sự hợp lực giữa công khai và tỷ giá hối đoái, lỗ ròng cũng có thể là do lỗ hổng được công bố rộng rãi ”.
Một trong những phần thưởng lỗi gần đây nhất đến từ ứng dụng nhắn tin toàn cầu Telegram. Được thông báo trên kênh Telegram Contests của mình vào ngày 24 tháng 9, công ty đang kêu gọi các nhà phát triển khai thác blockchain TON và gửi báo cáo về lỗ hổng bảo mật.
Nếu tin tặc có thể khai thác một lỗi trong chuỗi khối TON đến mức có thể ăn cắp tiền từ ví của người dùng khác, thì Telegram sẽ trả số tiền lên đến 200.000 đô la, một khoản tiền phù hợp với vấn đề quan trọng của Augur tiền thưởng là một trong những phần thưởng lớn nhất trong lịch sử tiền điện tử. Cuộc thi đang diễn ra trong bối cảnh ra mắt mã thông báo kỹ thuật số gốc của Telegram, Gram, vào cuối tháng 10..
EOS chiếm vị trí hàng đầu
Mặc dù thật hấp dẫn khi nghĩ rằng các công ty nhỏ hơn, mới hơn có thể tích cực nhất trong việc cung cấp tiền thưởng lỗi, Block.one, công ty đứng sau EOS, đã giành vị trí hàng đầu trong năm 2018 về phần thưởng tiền thưởng với $ 534.500, chi trả 60% tổng số tiền thưởng trong năm đó , theo một báo cáo.
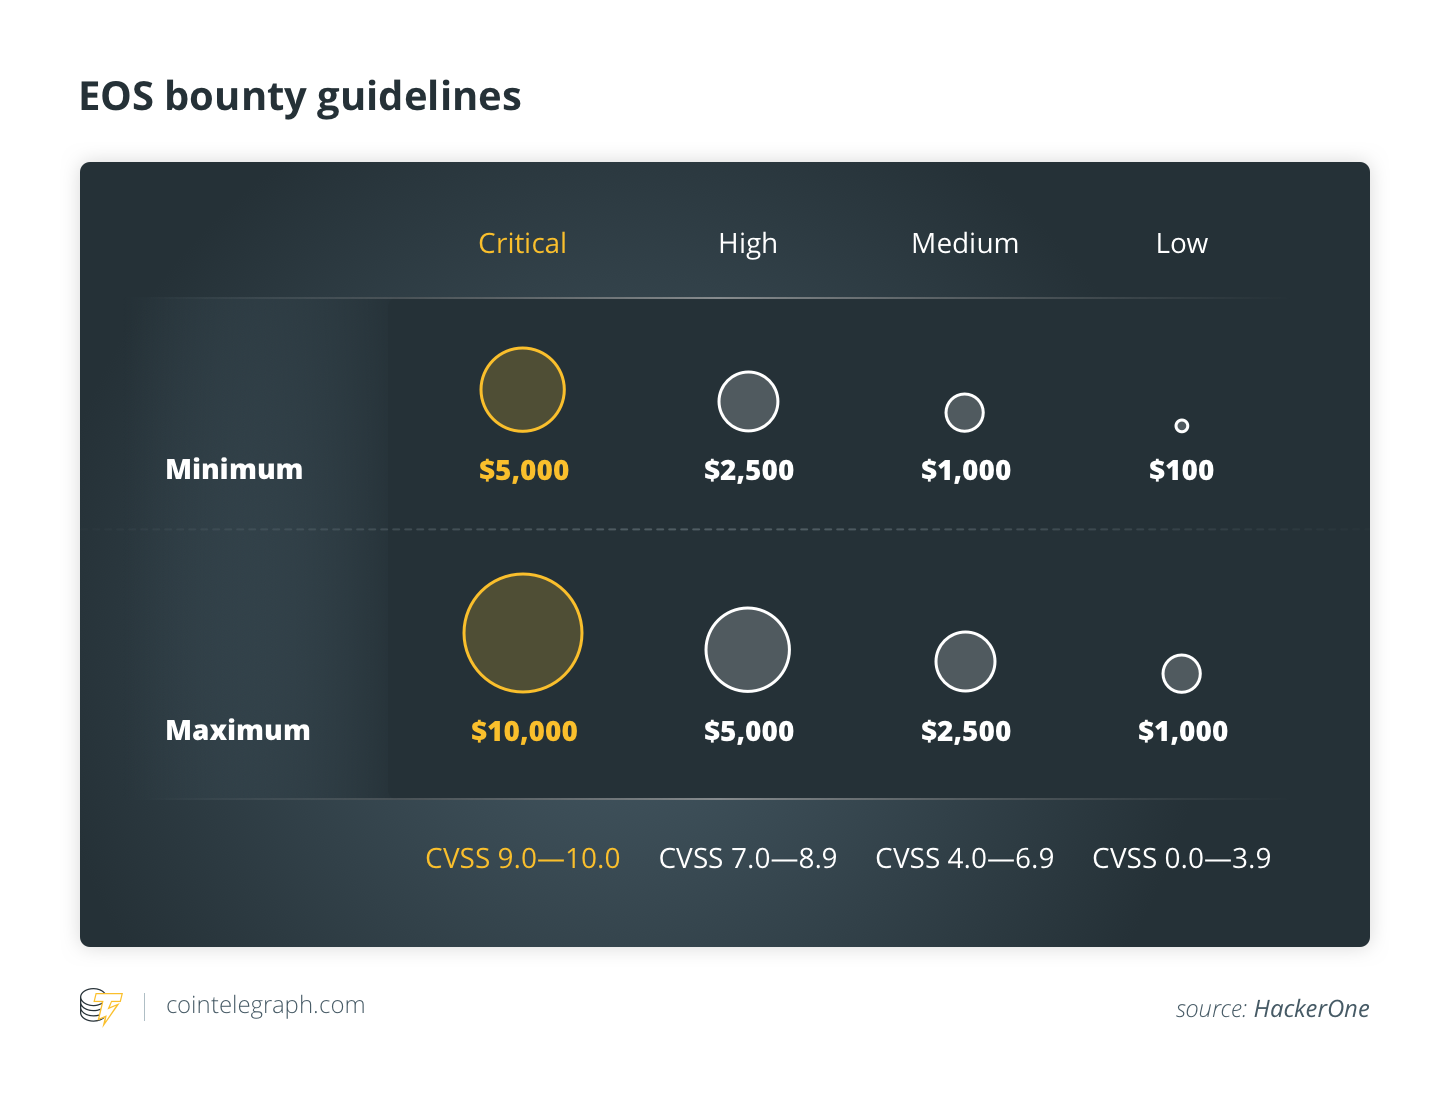
Theo EOS Hồ sơ trên HackerOne, công ty sẽ trả tối đa 1.000 đô la cho một báo cáo rủi ro thấp và tối đa 10.000 đô la cho một báo cáo quan trọng. Hồ sơ cũng lưu ý rằng số tiền cuối cùng luôn được quyết định theo quyết định của hội đồng phần thưởng, với phần thưởng cao hơn được trao cho các lỗ hổng đặc biệt.
Sau khi ra mắt chương trình tiền thưởng EOS vào tháng 5 năm 2018, Vranken giải thích cách công ty đã thắt chặt phương pháp tiếp cận bảo mật sau những khám phá của ông:
“Các lỗi được báo cáo đã nhanh chóng được phân tích và sửa trong kho lưu trữ công khai của họ. Lúc đầu, quá trình này rất đặc biệt vì [EOS CTO] Daniel Larimer và tôi đang gửi các tệp qua lại trên Telegram, nhưng kể từ đó họ đã bắt đầu chạy chương trình tiền thưởng lỗi trên HackerOne mà tôi nghĩ là có lợi nhất cả công cụ tìm lỗi và nhóm EOS. ”
EOS đã tiếp tục trả phần thưởng cho tin tặc vào năm 2019, cung cấp tiền thưởng lỗi cho năm lỗ hổng nghiêm trọng cho đến nay. Vào ngày 10 tháng 1, EOS đã trao tổng cộng 40.750 đô la cho năm hacker mũ trắng thông qua HackerOne, với một nhà nghiên cứu khác nhận được thêm 10.000 đô la tiền thưởng.
Coinbase là người chi tiêu lớn thứ hai
Một trong những sàn giao dịch tiền điện tử lớn nhất thế giới, Coinbase, là người chi tiêu tiền thưởng lớn thứ hai, phân bổ tổng cộng $ 290.381 vào năm 2018. Công ty đã gặp phải một số vấn đề nổi cộm kể từ khi có sự gia tăng đáng kể của người dùng vào giữa năm 2017, dẫn đến chậm trễ hoặc thiếu tiền cũng như mất điện dịch vụ.
Công ty đã tặng thêm 30.000 đô la tiền thưởng vào tháng 2 năm 2019 vì đã báo cáo một lỗi nghiêm trọng, theo chương trình tiết lộ lỗ hổng bảo mật của Coinbase. Vào thời điểm đó, lỗi này đã kiếm được phần thưởng lớn nhất từ trước đến nay trên nền tảng, mặc dù thông tin chi tiết về lỗi không được công khai. Coinbase vận hành một chương trình tiền thưởng bốn bậc, trong đó họ sẽ trả 200 đô la cho một trường hợp rủi ro thấp, 2.000 đô la cho một vấn đề cấp độ trung bình và lên đến 50.000 đô la cho các lỗi nghiêm trọng.
Theo hồ sơ HackerOne của Coinbase, hoạt động khai thác tác động nghiêm trọng bao gồm tình huống mà những kẻ tấn công “có thể đọc hoặc sửa đổi Dữ liệu nhạy cảm trong hệ thống, thực thi mã tùy ý trên hệ thống hoặc lấy cắp tiền kỹ thuật số hoặc tiền pháp định theo một cách nào đó”.
Liên quan: Báo cáo của Monero về việc giải quyết lỗi đúc tiền XMR giả một tháng sau khi khắc phục
Công ty cũng đưa ra các nguyên tắc để đánh giá các vấn đề có tác động thấp: “Những kẻ tấn công có thể thu được một lượng nhỏ thông tin trái phép, độ nhạy thấp tác động đến một nhóm nhỏ người dùng hoặc ảnh hưởng nhẹ đến độ chính xác và hiệu suất của hệ thống.”
Liên quan đến việc khắc phục các vấn đề được báo cáo, công ty có lịch sử chậm chạp trong việc tiếp thu. Sau khi một công ty Hà Lan phát hiện ra một trục trặc trong hợp đồng thông minh cho phép người dùng ăn cắp “bao nhiêu tùy thích” trong Ethereum (ETH), Coinbase đã báo cáo rằng đã mất một tháng để sửa chữa nó. Coinbase đã trả phần thưởng 10.000 đô la cho công ty đứng sau phát hiện này.
Tron đứng thứ ba
Tổ chức Tron, đứng sau đồng TRX, là người chi tiêu nhiều thứ ba cho tiền thưởng lỗi, với tổng trị giá 78.800 đô la cho 15 báo cáo. Tính đến thời điểm hiện tại, công ty đã trả tổng cộng 85.400 đô la tiền thưởng, với mức cao nhất là 10.000 đô la, cho người dùng HackerOne nu11pe cho một báo cáo không được tiết lộ.
Chương trình tiền thưởng của công ty sẽ trả 100 đô la cho lỗ hổng có rủi ro thấp, 3.000 đô la cho rủi ro trung bình, 6.000 đô la cho rủi ro cao và lên đến 10.000 đô la cho các vấn đề quan trọng. Hồ sơ Tron’s HackerOne mô tả các lỗi nghiêm trọng như “lỗi có thể kiểm soát các nút java-tron bằng cách thực thi từ xa bất kỳ mã nào” cũng như những lỗi có thể gây rò rỉ khóa riêng tư.
Vào tháng 5, công ty đã tiết lộ một lỗ hổng nghiêm trọng có thể đã phá hủy blockchain của nó. Thông báo trên HackerOne nói rằng kẻ tấn công có thể đã nhấn chìm tất cả bộ nhớ có sẵn thông qua việc từ chối dịch vụ phân tán hoặc DDoS, tấn công vào mạng TRX bằng cách triển khai mã độc hại trong một hợp đồng thông minh.
Công ty nói thêm rằng một cá nhân có thể thực hiện cuộc tấn công DDoS bằng cách sử dụng một máy duy nhất để tấn công tất cả hoặc 51% nút cấp cao, do đó khiến mạng không thể sử dụng được. Mặc dù lỗi đã được báo cáo vào ngày 14 tháng 1, nhưng nó chỉ được thông báo công khai sau khi nó đã được sửa. Nhà nghiên cứu đằng sau lỗ hổng đã được thưởng 1.500 đô la.
Tiền thưởng lỗi không phải là một hệ thống hoàn hảo
Trong khi các chương trình tiền thưởng lỗi rõ ràng tạo ra một môi trường lành mạnh, trong đó các công ty thưởng cho các vụ hack có đạo đức trên hệ thống của họ, khái niệm này không phải là không có những người chỉ trích nó. Gần đây nhất, nhân vật tiền điện tử nổi tiếng Dovey Wan đã chỉ trích quyết định của Telegram trong việc mở rộng phát triển hợp đồng thông minh của mình. Wan đã xuất hiện để chỉ trích sự kiện này như một ví dụ về việc công ty không tái đầu tư vào các quy trình phát triển phần mềm của mình, nói rằng:
“Xin lỗi nhưng một dự án huy động được hơn một tỷ, với hơn 500mm người dùng thậm chí không thể tạo ra một trình khám phá khối hợp lý? Tôi phải nghi ngờ mức độ ưu tiên của mạng TON này trong nhóm của Telegram và cách họ sẽ sử dụng kho báu khổng lồ của mình vào những thứ liên quan đến tiền điện tử. ”
Giám đốc điều hành của Luta Security, Katie Moussouris nói với Cointelegraph rằng mặc dù tiền thưởng lỗi có hiệu quả để chỉ ra những lỗ hổng quan trọng trong các cấu trúc bảo mật hiện có, nhưng chúng không thể thay thế cho việc có một quy trình bảo mật chuyên dụng:
“Các công ty không thể sử dụng tiền thưởng lỗi như một giải pháp thay thế rẻ tiền cho việc thẩm định bảo mật. Chỉ đơn giản yêu cầu người lạ chỉ ra các sai sót mà không có khả năng sửa chữa chúng là một cách để lạm dụng tiền thưởng lỗi có thể nhanh chóng áp đảo các tổ chức ”.
Vranken nêu quan điểm của mình với Cointelegraph rằng, dựa trên kinh nghiệm của mình với tư cách là một nhà nghiên cứu, một công ty tiền điện tử có chương trình tiền thưởng lỗi chỉ ra rằng công ty có thể được tin cậy:
“Tôi sẽ sớm tin tưởng một dự án tiền điện tử có chương trình tiền thưởng hoạt động đúng cách hơn một dự án không có. Lập trường này được hình thành bởi kinh nghiệm của tôi với tư cách là một nhà nghiên cứu và nhận thức của tôi về thực tế là ngay cả phần mềm được sử dụng rộng rãi cũng không nhất thiết phải được đánh giá thấp bởi việc kiểm tra kỹ lưỡng mã của nó mà không có động cơ thích hợp. ”
Vranken tiếp tục nói thêm rằng việc xây dựng phần mềm không có lỗi là vô cùng khó khăn, bất kể mức độ tài năng hay số tiền bỏ ra:
“Nếu không có gì khác, chương trình tiền thưởng lỗi sẽ thiết lập một kênh chính thức để báo cáo lỗi và báo hiệu sự không thù địch đối với các nhà nghiên cứu bằng cách thề đánh giá cao công việc của họ (thông qua bồi thường tài chính).”
Hệ thống tiền thưởng lỗi hiện tại dựa vào việc tin tặc hành động có trách nhiệm, theo khuynh hướng đạo đức hoặc theo phần thưởng được cung cấp. Mặc dù có vẻ khả thi rằng tin tặc có thể kiếm được nhiều tiền hơn so với quảng cáo trong kế hoạch hoặc bán chi tiết về lỗ hổng cho các đối thủ cạnh tranh, Moussouris nói rằng nhu cầu về thông tin đó không cao như nhiều người nhận định:
“Không có vô số người mua lỗi đang chờ mua mọi lỗi – đó là một lầm tưởng phổ biến. Tuy nhiên, trong tiền điện tử, có nhiều khả năng có nhiều người mua lỗi hơn so với các lĩnh vực khác. Điều đó đang được nói, nếu những người săn lỗi ưu tiên lợi nhuận, họ rất có thể chọn khai thác hơn là bán những lỗi mà họ tìm thấy trong tiền điện tử, để có thêm lợi nhuận trực tiếp. ”
Mặc dù phần thưởng được quảng cáo bởi cả tiền điện tử và các công ty phần mềm trên khắp thế giới có thể tạo ấn tượng rằng việc săn tiền thưởng lỗi có thể mang lại một sự nghiệp sinh lợi, nhưng thực tế là sự cạnh tranh rất cao và quyền truy cập không được phân chia đồng đều. Moussouris giải thích với Cointelegraph rằng những người được mời tham gia tiền thưởng lỗi riêng tư thường có lợi thế cạnh tranh:
“Thường có rất nhiều công việc không được đền bù, đặc biệt nếu những loại bọ mà thợ săn biết cách tìm ra là những loại bọ tương đối phổ biến. Chỉ người đầu tiên báo cáo một lỗ hổng cụ thể mới được trả tiền, vì vậy, những thợ săn tiền thưởng lỗi thành công nhất có xu hướng trở thành những người được mời tham gia phần thưởng lỗi riêng với ít đối thủ cạnh tranh hơn ”.
Đối với Vranken, săn tiền thưởng lỗi là một túi hỗn hợp, vì phần thưởng không phải lúc nào cũng khớp với thời gian đưa vào một dự án:
“So với công việc theo hợp đồng quy định trước nỗ lực và phần thưởng, tiền thưởng lỗi có thể khiến bạn phấn khích (khi bạn gặp một đống lỗi được thưởng sâu sắc) hoặc bực bội (dành nhiều thời gian cho việc gì đó mà không đạt được kết quả hoặc nhận được mức thấp hơn phần thưởng hơn bạn mong đợi). ”