
Šīs nedēļas sākumā decentralizētais kreditēšanas protokols bZx tika izmantots “ātro kredītu” uzbrukumos. Lai gan abi izmantojumi bija atšķirīgi, gala rezultāti palika nemainīgi. Kopumā no platformas tika iegūti 954 000 USD. Bet kas tieši notika? Vai tas bija ekspluatācija, vienkāršs arbitrāžas gadījums vai ļaunprātīgs uzbrukums? Un kur tad paliek decentralizētās finanses?
DeFi nozarei tā nav bijusi laba PR nedēļa. Dažiem kustība, kas sola alternatīvu mantotajai finanšu sistēmai, sāk izskatīties kā neizdevies eksperiments. Citiem šie uzbrukumi bija nedaudz vairāk par nokļūšanu tirdzniecības nepareizajā pusē. Bet neatkarīgi no semantikas, neatkarīgi no tā, vai šie uzbrukumi notika no likumīgas nepilnības, vai arī tie bija pārdomāta uzbrukuma rezultāts, ticība DeFi patiešām tiek pārbaudīta.
Pirmais uzbrukums
14. februārī notika pirmā ekspluatācija. Iekšā pēcnāves Kopš incidenta apkopotais bZx līdzdibinātājs Kails Kistners apraksta precīzu uzbrukuma brīdi. BZx komanda piedalījās ETHDenver konferencē – Ethereum bārā, kas ironiski svin DeFi labākos. Trauksmes zvani sāka skanēt, kad komanda saņēma informāciju par “aizdomīgu” darījumu. “Mēs nekavējoties atgriezāmies mājās no tBTC laimīgās stundas,” raksta Kistners.
Kistners paziņoja uzņēmuma Telegram grupas locekļiem, paskaidrojot, ka ar “bZx” līgumu tika izpildīts “ekspluatācija”, kas tika nekavējoties apturēta, un “ETH daļa” tika zaudēta. Faktiskais ievāktais daudzums pirmajā incidentā sasniedza 1193 ēterus (ETH). Atkārtojot Binance priekšnieka Changpeng Zhao, bZx vārdus apstiprināja lietotāju naudas līdzekļi bija “SAFU”.
Par laimi saviem lietotājiem, bZx darbojas ar nedrošo drošību – savācot 10% no visiem aizdevēju nopelnītajiem procentiem un apvienojot tos apdrošināšanas fondā. Līdz ar to zaudējumi bZx lietotājiem ir nomināli. Tomēr platformai bZx uzbrukums radīja ievērojamas reputācijas izmaksas.
Vilkt heist
Bet kā uzbrucējam izdevās no nekā realizēt 1193 ETH peļņu? Lai izmantotu nedaudz reducējošu skaidrojumu, uzbrucējs izstrādāja darījumu tīklu, lai izpildītu “pump and dump”.
Lūk, kā tas samazinājās:
Vispirms uzbrucējs paņēma 10 000 ETH aizdevumu DeFi kreditēšanas platformā dYdX. Pēc tam viņi sadalīja aizdevumu starp bZx un citu aizdevumu platformu, kas pazīstama kā Compound. Compound nosūtītais ETH tika izmantots, lai nodrošinātu citu aizdevumu 112 iesaiņotajam Bitcoin (WBTC). Tikmēr bZx piešķirtais 1300 ETH tika izmantots, lai saīsinātu ETH par labu WBTC.
Izmantojot zemo likviditāti decentralizētā biržā, kas pazīstama kā Uniswap, kura dala cenu datus ar bZx, izmantojot DeFi tīklu Kyber, uzbrucējam izdevās izspiest WBTC cenu Uniswap caur WBTC, kas ievietots bZx.
Pēc tam antagonists izmantoja no Compound aizņemto WBTC uz Uniswap, izmantojot pārspīlēto tirgus likmi. Ar peļņu rokā uzbrucējs pilnībā atmaksāja sākotnējo aizdevumu no dYdX un iekasēja atdzist 1193 ETH peļņu, atstājot bZx ar nepietiekamu nodrošinājumu.
Bet šeit ir kicker: viss iepriekš aprakstītais tika veikts vienā darījumā – tas tika veikts, izmantojot DeFi produktu, kas pazīstams kā “ātrais aizdevums”.
Ātrie kredīti un līgumu kļūdas
Ātrie kredīti ļauj tirgotājiem ņemt aizdevumu bez jebkāda atbalsta – t.i., tie novērš vajadzību pēc nodrošinājuma. Viņi to var izdarīt, jo aizdevums tiek nekavējoties atmaksāts. Šķīrējtiesneši izmanto ātros aizdevumus kopā ar viedajiem līgumiem, kurus viņi kodē, lai veiktu aprēķinātus arbitrāžas darījumus: vienlaicīgu aktīvu pirkšanu un pārdošanu dažādos tirgos.
Ātrie kredīti tiek izpildīti kā “bezriska”, jo Ethereum tīkls novērš aizdevuma neatmaksāšanu, atceļot sākotnējo darījumu. To atomu rakstura dēļ neviena puse nespēja pārtvert ātro aizdevumu uzbrukumu, kamēr tas notika. Žuoxuns Jins, biržas dYdX – biržas, kurā tika aizņemts ātrais kredīts, operāciju vadītājs, sacīja Cointelegraph:
“Mums nekas oficiāli nebija zināms, kamēr tas viss neizdevās. Šie visi darījumi ir atomu, tas nozīmē, ka visa lieta tiek izpildīta vai neizdodas. ”
Tomēr uzbrucēja rīcībā bija ne tikai ātrie kredīti. Viņi arī izmantoja vājās vietas bZx viedā līguma ietvaros. Kistners Cointelegraph paskaidroja, kā tika atļauts notikt sākotnējam uzbrukumam:
“Pirmais uzbrukums bija diezgan vienkāršs, jo viņi veica lielu darījumu, kas ēda aizdevēju līdzekļus. Augstāk kaudzē tika uzstādīts karodziņš, kas ļāva tirdzniecībai apiet pārbaudi, vai viņi apdraud aizdevēju līdzekļus. “
Apietā pārbaude, ko pieminēja Kistners, ir tā pati, uz kuru savā detalizētajā rakstā atsaucas bijušais Google inženieris Korantins Auguste analīze uzbrukuma: “Uzbrucējs izmantoja kļūdu bZx, kas lika tai tirgot milzīgu daudzumu Uniswap par 3x paaugstinātu cenu.”
Kā izrādās, neizraisīja izšķiroša funkcija, lai pārbaudītu, vai ir notikusi tirgus paslīdēšana. Ja tas tā būtu, tas būtu atcēlis uzbrucēja bZx stāvokli – padarot tirdzniecību neefektīvu. Tā vietā uzbrucējam ļāva netraucēti turpināt.
Otrā kārta
Četras dienas vēlāk, 18. februārī, bZx vēl kļuva par upuri cits uzbrukums, piespiežot vēl vienu protokola apturēšanu. Līdzīgi kā pirmais, ātrie kredīti tika izmantoti, lai veicinātu sūknēšanu un izgāšanu uz Uniswap – šoreiz uzbrukuma rezultāts bija 2,378 ETH.
Šoreiz uzbrucējs paņēma ātro kredītu 7500 ETH par bZx, tirgojot 3517 ETH par 940 000 Synthetix USD (sUSD) – stabilu monētu, kas ir piesaistīta viens pret vienu ar ASV dolāru. Pēc tam uzbrucējs izmantoja 900 ETH, lai nopirktu vēl vienu sUSD kārtu Kyber un Uniswap, pārsūknējot sUSD cenu vairāk nekā 2,5 reizes pārsniedzot tirgus likmi.
Pēc tam, izmantojot nodrošinājumu, kas tagad ir uzpūsts no Synthetix, aizņemts, kā uzbrucējs bZx paņēma aizdevumu 6796 ETH. Izmantojot tikko aizņemto ETH un ETH, kas palicis pāri no sākotnējā aizdevuma, uzbrucējs atmaksāja 7500 ETH ātro aizdevumu un vēlreiz nosmēla peļņu, šoreiz par 2378 ETH..
Tas atstāja bZx vēl vienu nepietiekami nodrošinātu aizdevumu. Par laimi, to sedza apdrošināšanas fonds.
Orākula vainošana
Tā vietā, lai atkārtotu sākotnējo kļūdu, kas tika izlabota pēc pirmā uzbrukuma, otrā kārta acīmredzot bija orākula manipulācijas rezultāts.
Orākuli ir uz blokķēdi balstīti starpnieki, kas ārējos datus ievada viedajos līgumos. Šajā gadījumā bZx cenu orākuls bez verifikācijas pārsūtīja uzpūsto sUSD cenu, liekot bZx uzskatīt, ka 6769 ETH aizdevums ir pilnībā nodrošināts. Blokķēdes drošības firmas PeckShield analīze, apkopoti orākulu izmantot šādi:
“Orākula manipulācijas būtiski palielina ietekmētā marķiera, t.i., sUSD, cenu un padara to ārkārtīgi vērtīgu bZx kreditēšanas sistēmā. Pēc tam uzbrucējs var vienkārši noguldīt agrāk iegādātu vai uzkrātu sUSD kā nodrošinājumu, lai aizņemtos WETH peļņas nolūkā (nevis pārdotu vai dempingu). ”
Jins atzīmē, ka, izmantojot cenu orākulu Kyber (un izmantojot starpniekserveri, Uniswap), bZx, iespējams, prasīja nepatikšanas: “Protokolos jāizmanto augstas kvalitātes orākuli, nevis tieši ķēdes DEX kā cenu orākuli. Būtu drošāki orākuli, kurus darbina ārpusķēdes reportieri. ” Viņš arī norādīja ar pirkstu uz DEX, kas atbalsta zemas likviditātes aktīvus:
“Daudzi DEX atbalsta aktīvus, kas ir ļoti nelikvīdi. Likviditāte nozīmē, ka tirgus var pārvietoties daudz vieglāk. Likviditāte ir jāuzlabo, un es esmu pārliecināts, ka tas notiks laika gaitā – ir jāpārvar tehniskie un tirgus faktori. ”
Nepastāvība kopā ar zemu likviditāti var izrādīties nodevīga kombinācija. Šajā gadījumā tirgus paslīdēšana bija neizbēgama, un uzbrucējs to zināja. Par laimi, kopš incidenta, bZx ir pieņēmis lēmumu sadarboties ar decentralizēto Oracle tīklu Chainlink un izmantojis savus cenu datus.
Uzlaušana, uzbrukums vai likumīga arbitrāža?
Dažiem šie gadījumi ir nedaudz vairāk par lietpratēju arbitrāža tirdzniecība. Tomēr realitāte nav tik vienkārša. Uzbrucējs ļaunprātīgi izmantoja vairākas vājās vietas bZx protokolos, izmantojot zemas likviditātes tirgus priekšrocības un izmantojot klaju manipulācijas taktiku. KZISTNER, bZx līdzdibinātājs, sacīja Cointelegraph, ka tas ir sagriezts un žāvēts gadījums:
“Tas ir uzbrukums, jo tas izmantoja mūsu kodu tādā veidā, ka tas nebija paredzēts, lai radītu neparedzētu rezultātu, kas radīja saistības trešajām pusēm.”
Daloties ar līdzīgu viedokli, Auguste apgalvo, ka neatkarīgi no tā, kā jūs uz to skatāties, tie bija ļaunprātīgi uzbrukumi:
“Abos gadījumos bZx kodā tika izmantotas kļūdas, tāpēc tie noteikti bija uzbrukumi, un tos nevar kvalificēt kā gudru arbitrāžu vai kaut ko likumīgu.”
Cointelegraph arī sazinājās ar Tomasu Glucksmanu, blokķēdes analīzes firmas Merkle Science globālā biznesa attīstības viceprezidentu. Līdzīgi kā citi, arī Glucksmans klasificēja incidentu kā uzlaušanu, liekot domāt, ka tas ievēro tos pašus principus kā zādzība ar jebkādiem citiem līdzekļiem.
Tomēr viņš ātri pievērsās uzmanības centrā bZx, norādot, ka visi uzbrukuma vektori bija jālāpo ātrāk, it īpaši ņemot vērā mācības, kas gūtas no decentralizētās autonomās organizācijas uzlaušanas 2016. gadā.
“Izstrādātāji parasti var izvairīties no šādiem scenārijiem, nodrošinot rūpīgu pārdomātu līgumu audita procesu. Tas ir pārsteidzoši, ka dažas komandas joprojām nav mācījušās no DAO sabrukuma sekām un parāda pašreizējo DeFi pakalpojumu trauslumu. “
Glucksmans tomēr nenorakstīja bZx. Runājot par zaudējumu kontroli, viņš saka, ka gan pēcnāves, gan apdrošināšanas fonds ir tāls ceļš, lai mīkstinātu triecienu.
Kas par DeFi kopumā tagad?
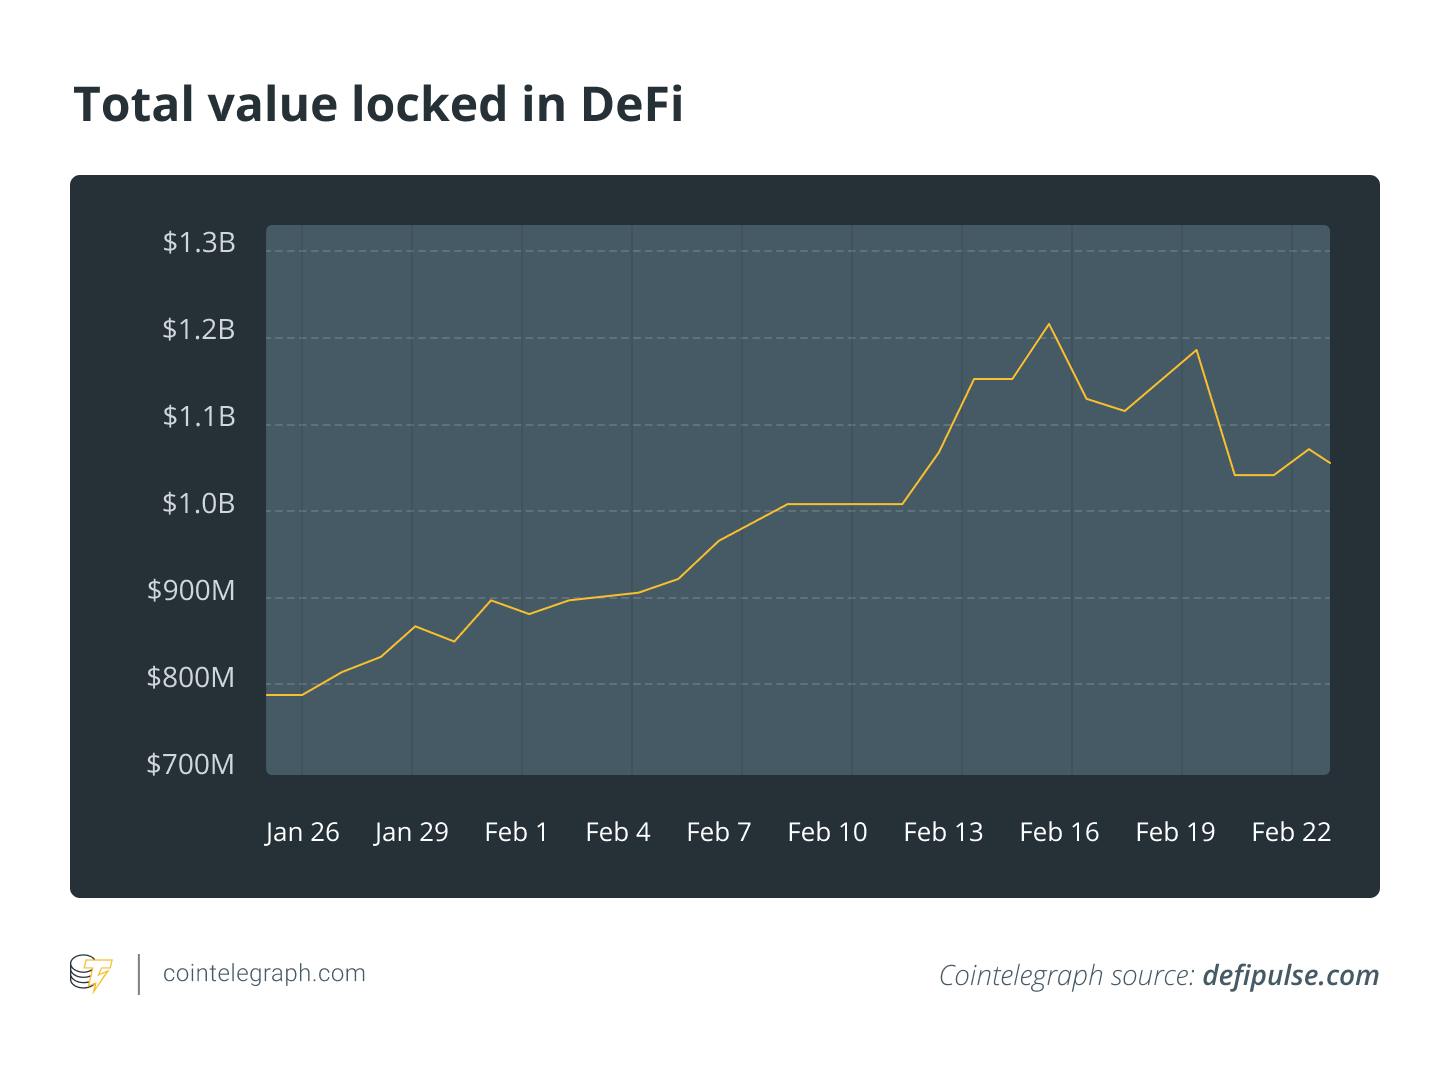
Pēc pēdējā bZx uzbrukuma DeFi sektors ziņoja par ievērojamiem bloķēto aktīvu zaudējumiem, samazinoties aptuveni 140 miljoniem ASV dolāru no 1,2 miljardu USD maksimuma 18. februārī. Tikai dažas nedēļas pirms uzbrukumiem DeFi lepojās ar atskaites punktu 1 miljards USD kopumā -uz aktīviem. Šī pasliktināšanās bija īpaši izplatīta bloķētajā ēterī, kur zaudējumi bija aptuveni 200 000 ETH, liecina dati no analītikas vietnes Defipulse.com.
Neskatoties uz to, Kistners neuzskata šos varoņdarbus par DeFi nāvi. Tā vietā viņš iesaka, ka tā ir tikai ekosistēmas attīstības sastāvdaļa:
“NASA nepieņēma darbā cilvēkus, kuri visi uzrakstīja perfektu kodu, lai palaistu kosmosa vilcienus. Tie bija stingri procesi visā koda izstrādes ciklā. Mums ir jāizturas pret DeFi DApp palaišanu tāpat kā pret atspoles uzsākšanu kosmosā. ”
Kamēr DeFi vēl ir tikai sākuma stadijā, kādreizējās nišas tirgus turpina nobriest, pakāpjoties galvenās uzmanības priekšplānā. Tomēr nozare darbojas bez atbilstošas smilšu kastes – izlaiduma, kas noteikti izraisīs turpmākas žagas.
Saistīts: DeFi sāk pāriet no nišas tirgus uz galveno finansējumu
Lai gan Glucksmann ir jāuzsver lielāks uzsvars uz “kaujas testēšanas” protokoliem pirms to palaišanas, ir jārīko arī diskusijas par atbilstošu regulējumu. Tāpēc ir pāragri norakstīt nozari:
“Līdz šim vienīgie ienesīgie biznesa modeļi kriptogrāfijas telpā bija kalnrūpniecība, biržas un likviditātes nodrošināšana. Nākamie varētu būt tādi DeFi pakalpojumi kā kreditēšana. Regulējumu trūkums, kas aptver DeFi, daudzās jurisdikcijās rada iespējas, kā arī riskus, tāpēc DeFi pakalpojumu lietotājiem pagaidām ir jābūt gataviem to pieņemt. ”
Iespējams, ka pienācīgas pārbaudes procedūras, piemēram, “Pazīsti savu klientu” un “Noziedzīgi iegūtu līdzekļu legalizācijas novēršanas” pārbaudes, kaut kādā veidā atturētu no sliktu dalībnieku darbības. Lai gan, ņemot vērā DeFi decentralizēto būtību, tā atbalstītāji, visticamāk, sacelsies pret pašu ideju.