
İki haftadan fazla bir süredir, Iota ağında düşürüldü, MIOTA token sahipleri 12 Şubat’tan bu yana herhangi bir işlemi kolaylaştıramıyor. Bunun nedeni, bir bilgisayar korsanı Iota’nın Trinity cüzdanından 2 milyon doların üzerinde para kazanarak projenin kaybetmek Ağın kapatılmasından bu yana – yaklaşık 400 milyon dolar değerinde olduğu söylenen – değerinin yaklaşık% 40’ı.
Iota Vakfı, önemsiz hacklemenin ciddiyeti, ancak bir dizi gösterge, Iota Vakfı’nın şimdiye kadar açıkladığından çok daha fazla cüzdanın tehlikeye atılmış olabileceğini gösteriyor. Ve fonlar yalnızca sınırlı sayıda cüzdandan çalınmış olsa da, söz konusu güvenlik açığı muhtemelen uzun bir süredir var olmuştur. Hacker’ın, güvenlik açığı aktifken Trinity masaüstü cüzdanını kullanan herkesten cüzdan tohumlarını elde etmesi de oldukça olasıdır..
Yanıt olarak, Iota Vakfı iletişim direktörü Cara Harbor, Cointelegraph’a firmanın bu olayı çok ciddiye aldığını ve sorunu belirlemek ve mümkün olan en kısa sürede bir çözüm bulmak için özel bir ekibin günün her saati çalıştığını söyledi. O ekledi:
“Eldeki güvenlik açığı yalnızca Trinity Masaüstü cüzdanındaydı ve gerçekten de Moonpay entegrasyonundan kaynaklanıyordu. IOTA’nın kendisinde veya protokolünde herhangi bir güvenlik açığı yoktur. Talihsiz bir olay olsa da, Iota Vakfı’nın eylemleri proje ve kullanıcıları konusunda ciddi olduğumuzu gösteriyor. “
Nasıl düştü?
Cointelegraph, durumu daha iyi anlamak için Obyte’de bir geliştirici olan Casper Niebe ile konuştu ve hile için zaman çizelgesinin büyük olasılıkla şöyle göründüğüne inandı:
İlk olarak, MoonPay eklentisi Trinity’nin beta sürümüne ilk eklendiğinde herhangi bir faullü oyun tespit edilmedi. Eklenti daha sonra beta olmayan sürüme dahil edildi ve bilgisayar korsanının güvenliği ihlal edilmiş cüzdanı kullananlardan temel kelimeleri toplamaya başlamasına izin verdi..
Ardından, MoonPay’deki insanlar bir şeylerin yanlış olduğunu fark ettiler ve API anahtarlarını kapattılar, ancak Iota Vakfı’na bildirimde bulunamadılar. Bu noktada bilgisayar korsanı, cüzdanlar açığa çıkarken toplanan cüzdan tohumlarını kullanarak cüzdanları büyük bakiyelerle boşaltmaya başladı. Iota, başka işlemlerin onaylanmasını önleyen koordinatörü fark etti ve kapattı.
Niebe’ye göre, saldırgan MoonPay eklentisine kendi kodunu enjekte edebildi. Kötü amaçlı kod muhtemelen platformdan cüzdan tohumlarını aldı ve onları saldırgana gönderdi..
Ek olarak, MoonPay eklentisi, üçüncü taraf bir operatörden bir kitaplık içeriyordu – ve Trinity cüzdanının geliştiricilerinin tam olarak ne ile çalıştıklarını bilmelerine izin verecek bir sürümü beklemek yerine, eklentinin entegrasyonu / piyasaya sürülmesi – görünüşe göre aceleye gelmişti, göre bir Iota blog gönderisine.
Bu nedenle, istismar muhtemelen uzun bir süre aktif olduğundan, saldırgan, jetonları çalmak için kullanılanlardan çok daha fazla cüzdan çekirdeği elde edebildi. Ayrıca, MoonPay’in aslında ortaya çıkmadan önce sorunun farkında olmadığını belirtmek de var..
Konuyla ilgili düşüncelerini dile getiren Harbor, söz konusu olayın Iota ekibine özellikle üçüncü taraf sağlayıcılar açısından güvenliklerini son derece ciddiye almaları gerektiğini gösterdiğini belirtti. Daha da ileri gitti:
“Bu saldırı olayını çok ciddiye alıyoruz ve hiçbir şekilde topluluğumuz üzerindeki etkisini en aza indirmedik. Iota Vakfı tarafından gerçekleştirilen eylemler ve şeffaflık bunun bir kanıtıdır. “
Hırsızlık, tasarım açısından oldukça karmaşık görünüyor
Saldırı doğası gereği önemsiz olmadığından, yukarıda belirtilen ihlalin, yanlış bilginin kod yazmada belirli bir miktarda teknik beceriye sahip olmasını gerektirdiğine inanılmaktadır. Bu bağlamda, Iota Vakfı, araştırması sırasında enjekte edilen kodun birkaç yinelemesini tespit etti ve bu, bilgisayar korsanının bir “deneme yanılma” çalışma modu kullandığını öne sürdü..
Daha teknik bir bakış açısından, kanıtlar, korsanın güvenlik açığı MoonPay tarafından yamalandıktan sonra ele geçirilmiş cüzdanlardan jetonları manuel olarak çalmaya başladığını gösteriyor. Saldırgan, çok sınırlı sayıda cüzdandan birkaç cüzdandan para taşıdı.
Çalınan miktar bir cüzdandan her geçtiğinde, her cüzdanda 28 GigaIOTA (yani 28.000 MIOTA jetonu) – o sırada yaklaşık 9.000 dolar değerinde – geride kaldı. Bu miktar, büyük olasılıkla, borsaların otomatik güvenlik önlemlerinden kaçacak kadar küçük olduğu için seçildi. Ancak fonların bir cüzdandan diğerine aktarılma hızı 10 ila 20 dakika arasında değişiyordu. İşlemler, saldırgan tarafından yazılan otomatik bir komut dosyasıyla yapılmış olsaydı, tüm süreç çok daha hızlı ve kesinlikle transferler arasında daha az değişen aralıklarla tamamlanabilirdi. Niebe şunları söyledi:
“Çalınan fonların manuel olarak taşınmasının önemli bir göstergesi, geçtiği her cüzdanda kalan 28 GigaIOTA miktarıdır. Çalınan fonları birkaç cüzdanda yayan işlem zincirindeki işlemlerden ikisi öne çıkıyor. Biri 2.8 GigaIOTA’dır ve bu miktarın eksik bir ‘0’ rakamı ile girildiğini gösterir. Diğer bir işlem sadece 2 GigaIOTA idi ve miktarı girerken ‘8’ hanesini kaçırdıklarını gösteriyor. Transferler bir komut dosyası kullanılarak yapılsaydı bu hatalar meydana gelmezdi. “
Bu teknik özellikler yalnızca göstergeler olsa da, gerçek güvenlik açığının bir saldırgan tarafından keşfedildiği ve istismar edildiği bir senaryoya işaret ediyor gibi görünüyor ve daha sonra en fazla sayıda token içeren cüzdanların tohumlarını teknik olarak çok daha az bilgili birine sattı..
İki anormal işlem – arasında 2.8 GigaIOTA ve 2 GigaIOTA – ağ gezgininde görülebilir.
Tangle’ın “koordinatör” düğümü ihlalin ardından hâlâ beklemede
Iota şu anda kendi özel ağı olan Tangle üzerinde çalışıyor. Ancak, saldırıları önlemek için tasarlanmış olan “koordinatör” düğümü, son ihlalin ardından şu anda beklemede. Koordinatör, ağı ek hasarlardan korumak için kapatılan devasa, merkezi bir açma / kapama düğmesi gibi de düşünülebilir. MIOTA sahipleri, firmanın kurulumunu yaparak cüzdanlarını korumak için gerekli adımları attıktan sonra, düğümün 10 Mart’ta yeniden etkinleştirileceği artık onaylandı. En son tohum taşıma aracı.
Iota Vakfı, tüm ağı kapatmak için çevrimiçi olarak saldırıya uğramış olsa da, 2 milyon dolarlık jetonun zaten çalınmış olması, böyle bir adımın tartışmasız gerekli olduğu anlamına geliyor. HASHWallet’in kurucu ortağı ve CEO’su Daniel Hernandez Rodriguez, konuyla ilgili görüşlerini paylaşarak Cointelegraph’a eldeki sorunun tamamen söz konusu Iota cüzdanlarıyla ilgili olmadığını, aynı zamanda onlarla ilişkili çevrimiçi üreticilerle de ilgili olduğunu söyledi:
“Tohum üreten her yazılım sistemi kırılabilir. Tohumlar izole edilmiş bir sistemde oluşturulmalı ve depolanmalıdır, böylece TRNG (Gerçek Rastgele Sayı Üretimi) sistemi değilse, hiç kimsenin onlara veya üretim sistemine erişimi olmaz. “
Harbour, saldırı ve verilen hasarın boyutu ile ilgili olarak, Iota ekibinin saldırının ciddiyetinden – yani güvenlik açığı nedeniyle Trinity cüzdanlarından kaç tane tohum çalındığından – emin olmadığı için firmanın zor bir karar verdiğini belirtti. saldırganın daha fazla token çıkarmasını önlemek için koordinatörü durdurun. Harbor daha sonra eklemeye devam etti:
“Iota’ya daha az aşina olan insanlar, ağın ademi merkeziyetçi olmadığının bir göstergesi olarak şu anda koordinatörün Iota’ya sahip olduğu gerçeğini yanlış yorumladılar. Şu anda, Iota ağı, işlemleri düzenleyen ve onaylayan birkaç yüz düğümle merkezden dağıtılmıştır. Onay süreci, koordinatör tarafından yayınlanan ve tüm ağ tarafından doğrulanan kilometre taşlarına dayanır; başka bir deyişle, işlemlerin kesinliği aslında bu merkezi bileşene bağlıdır. Ancak, tüm düğümler tüm işlemleri doğrular ve koordinatörden gelen herhangi bir “yanlış işlemi” (geçersiz işlemleri, çifte harcamaları onaylama vb.) Kabul etmez. “
Son olarak Harbor, bazılarının Dağıtılmış Defter Teknolojisinin hala oldukça yeni olduğunu ve bu tür tekliflerde olduğu gibi, tam olgunluğa erişmesinin biraz zaman aldığını da belirtti..
Birçok önemli ayrıntı hala sorgulanabilir
MoonPay istismarı aktifken çok sayıda cüzdan tohumunun çalındığını gösteren açık göstergeler olsa da, hangi tohumların çalındığını ve hangilerinin çalınmadığını belirlemenin bir yolu yoktur..
Şu anda kesin olan tek şey, Trinity cüzdanının masaüstü sürümünü kullanan kullanıcıların cüzdan tohumlarının çalınma riski altında olmasıdır. Iota Vakfı’nın müşterilerinden firmanın en son geçiş aracını derhal kullanmalarını istemesinin nedeni budur..
Ayrıca, Iota ekosisteminin böyle bir güvenlik ihlaline maruz kaldığı ilk sefer değil. Birkaç yıl önce platform yüzlü kendi yerel şifreleme protokolleriyle ilgili başka bir ciddi güvenlik açığı. Açık kaynaklı bir blockchain ekosistemi olan Waves Platform’un geliştirici savunucusu Inal Kardanov, Cointelegraph ile yaptığı bir konuşmada aşağıdakilere dikkat çekti:
“Üç yıl içindeki ikinci ciddi güvenlik açığı, sahipleri ve özellikle geliştiriciler için çok tehlikeli görünüyor. Bu nedenle, kişisel olarak, Iota ekibinin sorunu hafifletmek için tüm çabalarına rağmen, birçok geliştiricinin gelecekte Iota üzerinde ürün geliştirmekten kaçınacağını bekliyorum. “
Gelecek Iota için kasvetli mi görünüyor??
Daha önce de belirtildiği gibi, bu son güvenlik açığı ortaya çıktığından beri, Iota değerinin% 40’ından biraz fazlasını kaybetti ve ağ 10 Mart’ta yeniden etkinleştirildiğinde jeton fiyatına ne olacağı belirsizliğini koruyor..
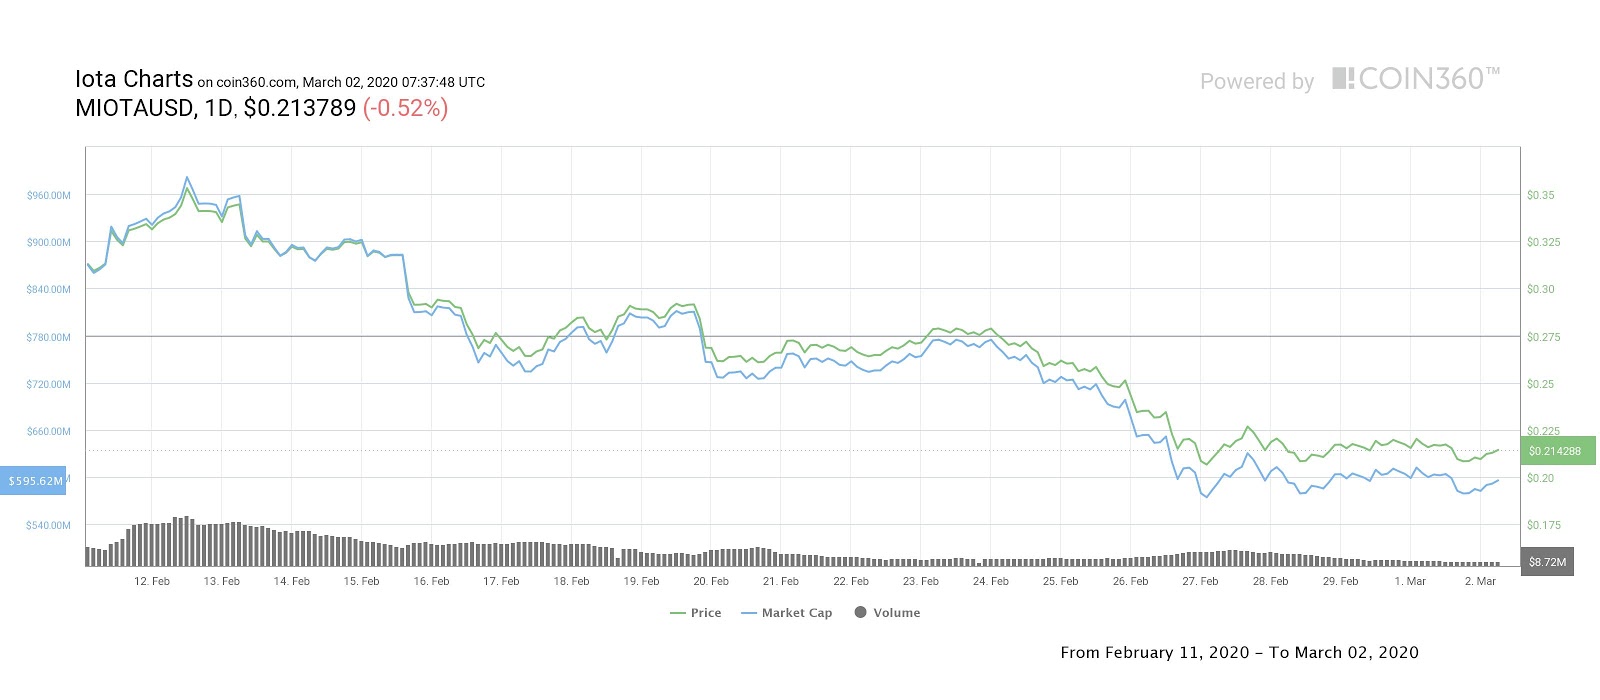
11 Şubat’tan bu yana MIOTA / USD fiyat grafiği. Kaynak: Coin360.com
Ek olarak, Iota Vakfı, Tangle protokolünün hala beta testi aşamasında olduğunu iddia ediyor. Bununla birlikte, bu şu soruyu akla getiriyor: Bir beta ağ ise, tokenleri beta token olarak kabul edilecek mi ve beta para kullanan yatırımcılar tarafından beta borsalarında işlem görecek mi? Ve proje beta sürümündeyse, kodu harici bir kaynaktan yükleyip yüklemeyeceği konusunda yeterli kontrol olmadan MoonPay eklentisini neden acele edin??
Son olarak, bir dizi uzman, Iota ekosistemi merkezden uzaklaştırılmış olsaydı – platformun hack sonucunda 2 milyon dolar kaybetmesi durumunda bile – ağın açık kalabileceğini ve Trinity cüzdan sorununun devam edebileceğini savundu. muhtemelen oldukça hızlı bir şekilde düzeltildi.
Yani, bir bakış açısı, merkezi olmayan bir yapıya sahip Iota Vakfı’nın sahip olabileceği önlenmiş Şu anda karşı karşıya olduğu derin piyasa çöküşü – token sahipleri, ağ çevrimiçi hale geldiğinde MIOTA tokenlerini satmayı seçerse daha da büyük bir darbe alabilir..
Güvenli bir yol bulmak
Iota projesi, başlangıcında, ekosistemini kuantum bilgisayarlardan gelen saldırılara karşı tamamen güvenli ve dirençli hale getirmek için üçlü mantık (ikili yerine) kullanma vaadiyle başladı. Bununla birlikte, yıllarca bu yönde somut bir ilerleme kaydedilmedikten sonra, kavram artık hurdaya çıkarılmış gibi görünüyor – bu da birçok kişinin platformun çeşitli dış tehditlere karşı savunmasız olduğuna inanmasına neden oluyor. Niebe konuyla ilgili düşüncelerini paylaştı:
“Koordinatörü neredeyse üç yıl boyunca güvenli bir şekilde kapatmanın bir yolunu bulmaya odaklandılar ve başlangıçta sadece Tangle’dan yeterince büyük sayıda işlem geçene kadar çalışması gerektiğini iddia ettiler. Bunun da doğru olmadığı ortaya çıktı. Bu nedenle, bazı kullanıcıların şaka yollu dediği gibi: “Iota etkin bir şekilde var olan en pahalı merkezi elektronik tablo haline geldi.” “
Konuyla ilgili olarak Harbor, Cointelegraph’a ağ büyüdükçe ve güçlendikçe aşamalı ademi merkeziyetçiliğin oldukça yaygın olduğunu söyledi – bunun bir örneği olarak Bitcoin’e (BTC) işaret ederek:
Koordinatörün kaldırılmasıyla, Iota mevcut ilk bedelsiz, merkezi olmayan ve ölçeklenebilir dağıtılmış defter teknolojisi olarak sözünü yerine getirecek. Iota’nın anlamsız doğası, IoT’nin geleceği için önemlidir. “